
 交易所排行
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注
大V推荐
-
 @>CoinMarketCap
"#CMC 是全球最值得信赖的加密货币数据与洞察平台。对加密货币有疑问吗?问问 cmc.ai"
@CoinMarketCapCoinMarketCap
@CoinMarketCap"#CMC 是全球最值得信赖的加密货币数据与洞察平台。对加密货币有疑问吗?问问 cmc.ai"
-
 @>cryptodotnews
"您的一站式加密货币与Web3资讯源\n\nTelegram: t.me/cryptodotnews"
@cryptodotnewscryptodotnews
@cryptodotnews"您的一站式加密货币与Web3资讯源\n\nTelegram: t.me/cryptodotnews"
-
 @>paoloardoino
P2P峰会 在中心化大型科技公司的后院
@paoloardoinopaoloardoino
@paoloardoinoP2P峰会 在中心化大型科技公司的后院
-
 @>marktowin8
【一图流】币安钱包的预测Alpha任务,预测50u第二天Alpha加5分【注意】近期可能有打新Pre-TGE(合约已部署,时间
@marktowin8marktowin8
@marktowin8【一图流】币安钱包的预测Alpha任务,预测50u第二天Alpha加5分【注意】近期可能有打新Pre-TGE(合约已部署,时间
-
 @>HypernativeLabs
RPC不稳定性既是检测问题,也是运行时间问题。我们已经在生产环境中运行Smart Router,因为在实时捕获威胁时,一
@HypernativeLabsHypernativeLabs
@HypernativeLabsRPC不稳定性既是检测问题,也是运行时间问题。我们已经在生产环境中运行Smart Router,因为在实时捕获威胁时,一
最近活跃
-
 @>cz_binance
"购买本书(所得款项将捐赠给慈善机构):\n英文: a.co/d/08NMxBOH\n中文: a.co/d/01f7iQTn \n\n@binance\n@BNBchain\n@YZiLabs\n@GiggleAcademy"
@cz_binancecz_binance
@cz_binance"购买本书(所得款项将捐赠给慈善机构):\n英文: a.co/d/08NMxBOH\n中文: a.co/d/01f7iQTn \n\n@binance\n@BNBchain\n@YZiLabs\n@GiggleAcademy"
-
 @>davidmarcus
我相信民主。昨晚,人们大声表达了他们的意愿,这应该是正确的做法。话虽如此,当任何一方将党派置于国家之上时,后
@davidmarcusdavidmarcus
@davidmarcus我相信民主。昨晚,人们大声表达了他们的意愿,这应该是正确的做法。话虽如此,当任何一方将党派置于国家之上时,后
-
 @>BarrySilbert
"创始人/CEO @DCGco & @YumaGroup | 董事长 @Grayscale | 母公司 @FoundryServices @LunoGlobal @FortitudeCrypto | 200+公司投资人,τ\n\ndcg.co/disclaimer"
@BarrySilbertBarrySilbert
@BarrySilbert"创始人/CEO @DCGco & @YumaGroup | 董事长 @Grayscale | 母公司 @FoundryServices @LunoGlobal @FortitudeCrypto | 200+公司投资人,τ\n\ndcg.co/disclaimer"
-
 @>krakenfx
你试过Kraken上的金库吗?Protected Strategies是一个USDC金库,用于赚取奖励。您的余额可能符合每存款人高达$1
-
 @>APompliano
"企业家、投资者和终身学习者。\n\n每日写作:pompletter.com\n每日节目:pompdesk.com \n播客:pompyoutube.com \n我的第一本书:pompbook.com"
@APomplianoAPompliano
@APompliano"企业家、投资者和终身学习者。\n\n每日写作:pompletter.com\n每日节目:pompdesk.com \n播客:pompyoutube.com \n我的第一本书:pompbook.com"
cz_binance
"购买本书(所得款项将捐赠给慈善机构):\n英文: a.co/d/08NMxBOH\n中文: a.co/d/01f7iQTn \n\n@binance\n@BNBchain\n@YZiLabs\n@GiggleAcademy"

7月4日快乐!
7月4日快乐!
一些细节令人尴尬。公开的解释也简化了似乎是一场持续数月甚至数年的攻击,该攻击针对数百名员工和系统,最终只有少数人被攻破。
然而,分享这些细节,尽管令人不适,有助于整个行业吸取教训。
作为股东,我要求币安对失误之处保持透明,承担责任,从所有批评中吸取教训,并进行有意义的改进。
7月4日快乐!
✅ BTC: BTC
✅ ETH: ETH, USDT, USDC
✅ BSC: BNB, USDT, USDC
✅ XRP: XRP
✅ Base: ETH, USDC
7月4日快乐!
7月4日快乐!
7月4日快乐!
今天:“知道你能覆盖,但如果需要我们随时都在。”
强力的伙伴在艰难时刻显现。
7月4日快乐!
1. Coinbase的供应商Amplitude暴露了部分用户的联系数据(资金未受影响)。
2. Bithumb(韩国)发生用户数据泄露。
在传统金融领域,韩国两家证券公司泄露了数据:
3. 未来资产
4. 大新证券
你无法完全防止泄露,但可以保护自己。
泄露的交易所数据(姓名、邮箱、电话号码、地址、身份证件、交易历史)大多用于网络钓鱼、SIM卡替换和社会工程学攻击。
减少分享的信息
- 为每个交易所使用唯一的电子邮件别名(SimpleLogin、Apple隐藏我的邮件等)。这样泄露后无法将你的其他账户关联起来,并且你可以发现是哪个服务泄露了。
- 只分享必要的信息。不要添加可选的个人资料详情。
- 如果可能,为交易所账户使用专用电话号码(VoIP或副SIM卡),因为泄露的号码是SIM卡替换的主要途径。
锁定账户
- 使用密码管理器生成唯一且长密码。
- 启用硬件安全密钥(YubiKey)或通行密钥,或者至少使用身份验证器应用。
- 避免使用短信2FA。
- 如果交易所提供,启用提款地址白名单和提款时间锁。
- 设置反网络钓鱼代码,这会在来自交易所的每封合法邮件中放入你选择的代码。
- 定期检查活跃会话和API密钥。删除任何不使用的API密钥。
- 限制API密钥仅用于禁止提款和IP白名单。
防御以下风险
- SIM卡替换:要求运营商添加端口转移PIN码或号码锁定。
- 网络钓鱼和冒充:假设任何联系你关于你的账户、“安全问题”或“退款恢复”的人都是骗子,即使他们知道你的名字、余额或近期交易。
- 交易所支持人员不会询问你的密码、2FA代码或助记词。
- 永远不要点击邮件或短信中的链接。亲自访问网站。
- “扳机攻击”:泄露的地址加上持仓数据导致了现实世界的敲诈和抢劫。不要公开你的持仓,如果可能,将大额余额与你家庭地址相关联的任何东西隔离开来。
如果发生入侵
1. 更改交易所密码以及任何其他重用该密码的账户。
2. 检查你的电子邮件地址是否出现在泄露列表中。
3. 撤销API密钥和活跃会话。
4. 审查最近的提款和安全设置。
5. 留意引用此次泄露的网络钓鱼邮件和短信,因为骗子在泄露后会迅速行动。
保持SAFU!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
我的数学成绩:0.01/100
所以,我们在一起或许能做成一些事情...
7月4日快乐!
我们送出这些是为了让人们成为行走的广告牌。
7月4日快乐!
7月4日快乐!
保持安全!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!

7月4日快乐!
7月4日快乐!
7月4日快乐!
这个项目大约有2年历史(第一年,我严重“分心”)。
很快将达到1000万孩子。
零收入。高影响力!

7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
7月4日快乐!
Trezor披露其发货供应商发生数据泄露,影响约13,700名近期用户。约11,700人的全名、邮箱、电话号码和收货地址被曝光。Trezor系统/私钥并未受损。此次泄露直接将有身份和地址的已知加密货币持有者联系起来,带来了重大的钓鱼、社会工程攻击以及潜在的人身安全风险。
硬件钱包通常被认为比软件钱包“更安全”。虽然我仍认为在某些特定方面这“大致正确”,但此次事件凸显了软件自托管钱包(如币安Web3钱包和Trust Wallet)的一个优势——无需购买和邮寄物理设备,从而避免将用户身份和地址与加密货币所有权关联。
并不是说硬件钱包“不好”,只是风险特征不同。YZiLabs投资了许多硬件钱包项目。
安全、隐私和便利有多种形式。我们能够教育社区越多,就越好。
7月4日快乐!
7月4日快乐!
今日快讯
-
刚刚
Ripple与渣打银行合作扩展RLUSD托管服务
-
刚刚
Arbitrum 投票将稳定币打造为 DAO 的“核心战略举措”
-
刚刚
美国比特币矿企Hut 8迁至迈阿密新总部,同时推进266亿美元AI扩张计划
-
刚刚
Arbitrum恢复Stylus合约激活,距暂停仅一个月
-
1分钟前
法国推动对自托管超10万欧元加密货币的申报支持
-
1分钟前
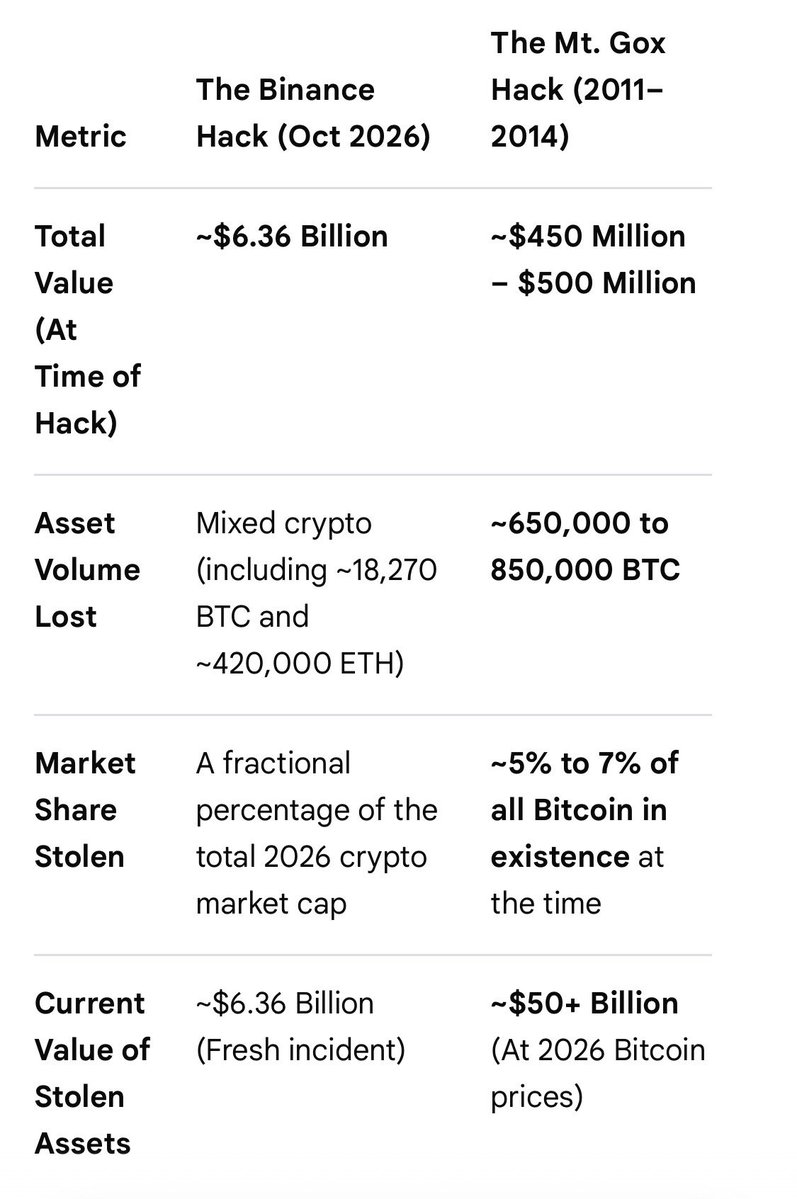
Grayscale称60亿美元币安黑客事件凸显加密资产托管风险
-
2分钟前
Coinbase称客户未受63.4亿美元Binance黑客攻击影响
-
2分钟前
民主党掌控国会;华尔街从抛售转向反弹
-
4分钟前
顶级XRPL验证者解释XRP与RLUSD的区别
-
4分钟前
法国支持对价值10万欧元及以上的自托管加密货币进行报告
热门话题
热门币种
-
BTC0.59%$78099.99
-
WBTC0.59%$78058.15
-
WBT5.61%$66000.00
-
TBTC2.63%$62871.90
-
PAXG0.09%$4463.26
-
XAUT0.02%$4457.09
-
ULTIMA2.40%$2786.70
-
WBETH0.94%$2714.08
-
METH1.22%$2707.82
-
ETH0.88%$2457.03
-
YFI13.21%$2322.00
-
LSETH0.85%$2004.96
-
BETH1.17%$1779.50
-
ZEC5.60%$838.18
-
SPYX0.25%$755.59
-
QQQX0.64%$717.95
-
BNB0.85%$694.44
-
METAX2.17%$608.12
-
XMR2.01%$478.36
-
UNHX1.57%$426.90
