 Exchange Ranking
 Top Exchanges
 24h Volume Ranking
 Popularity Ranking
 Exchange BTC Balance
 Proof of Reserves
 Decentralized Exchanges
 Funding Rate
 Funding Heatmap
 Liquidation Data
 Max Pain
 Long/Short Ratio
 Whale L/S Ratio
 Binance/Okex/Huobi L/S
 Bitfinex Margin L/S
 ETF Tracker
 Solana ETF
 XRP ETF
 Hong Kong ETF
 Bitcoin Treasuries
 Crypto Reversal
 Ethereum Reserves
 HyperLiquid Wallet Analysis
 Hyperliquid Whale Watch
 Large Transactions
 On-chain Movement
 Bitcoin ROI
 Stablecoin Market Cap
 Options Analysis
 News
 Articles
 Economic Calendar
 Features
 Wallet
 Contract Calculator


 Security
 Collections
 Watchlist
 Following
 BTC
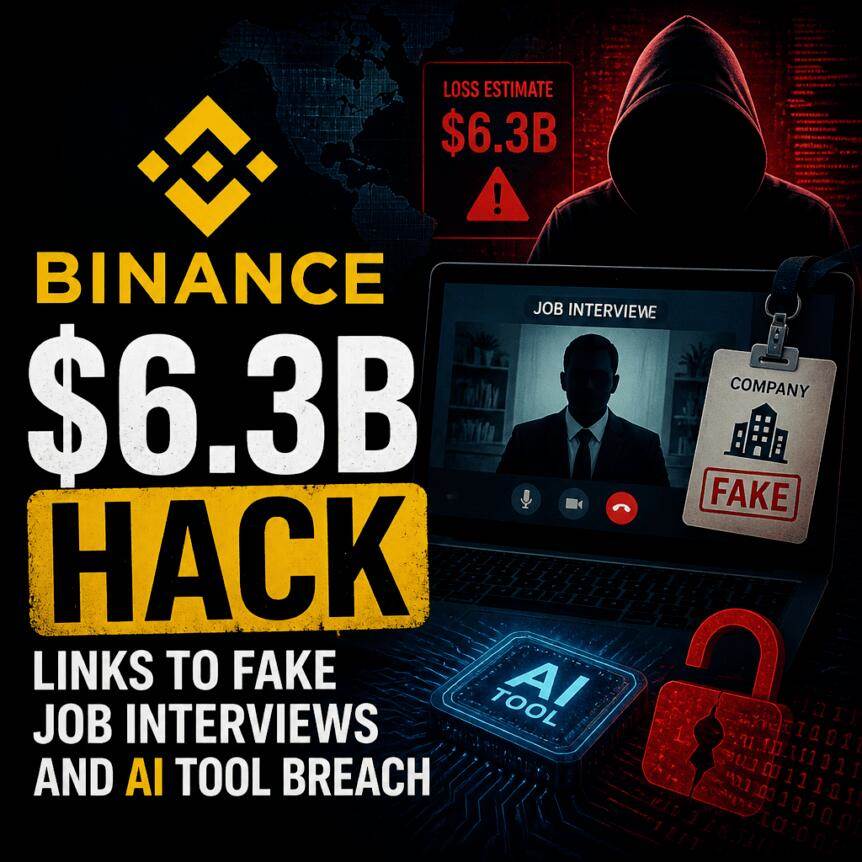
币安公布63亿美元被盗案始末:从虚假招聘到AI工具入侵的漫长攻击链
币安(Binance)近日发布了关于一起历时数月的网络攻击事件的详细调查报告。该攻击最终导致其系统损失高达63亿美元。调查揭示了一条完整的攻击链条,始于针对员工的虚假工作相关互动,终于绕过常规提交流程的资金非法转移。
在周二发布的事故复盘报告中,这家交易所表示,此次行动利用了被篡改的软件和社会工程学手段,获取了其钱包和工程团队成员的访问权限,随后利用内部钱包签名基础设施授权了交易。
币安还描述了以太坊EIP-7702委托机制如何在攻击者能够持续进行转账方面发挥作用,即便在提交通道被暂停后,这一机制仍使资金转移成为可能。
关键要点
攻击溯源与时间线: 币安将此次入侵归因于始于6月、并在10月29日盗窃案发生前通过多次针对性工程师感染而升级的活动。
绕过常规流程: 攻击者通过访问币安的内部钱包签名服务(用于授权加密货币交易),绕过了正常的提款路径。
EIP-7702的影响:据币安称,以太坊的EIP-7702机制帮助攻击者在币安暂停提款后维持未授权的转账,而多方计算(MPC)钱包的控制措施增加了撤销操作的复杂性。
损失与恢复情况: 币安表示已冻结或拦截28.5亿美元,并报告截至10月31日,受影响代币资产的98%已得到补充。
威胁阻断数据: 币安领导层表示,在2026年阻止了57起涉嫌与朝鲜相关的威胁,包括恶意面试方案和凭证窃取企图。
以员工为目标的渗透活动
币安在其账户说明中将此次攻击描述为不仅仅是一次单一的漏洞泄露,而是 outlining 了一个分步骤的入侵过程,利用人为和技术漏洞触及钱包基础设施。
6月:初始入侵
时间线始于6月,当时一名钱包团队工程师在设置AI编程工具时下载了一个被篡改的软件包。币安称其检测到恶意软件并替换了受影响的设备,但攻击者此时已收集到足够信息,了解了钱包团队的环境。
9月:社会工程学升级
入侵者改变策略,冒充招聘人员 targeting 另一名工程师。币安报告称,该工程师被诱骗下载了一个伪装成编程任务的恶意文件。恶意软件随后感染了工程师的工作电脑,并关键性地避开了币安在终端层面的安全控制。
10月20日:横向移动
币安表示,攻击者利用被感染的电脑以及内部AI工具,进一步攻入了另外两名工程师的系统。这次访问获得了部署凭据,使得攻击者能够在10月29日在币安的钱包基础设施中安装恶意软件。
将钱包签名转化为未经授权的资金转移
事故复盘强调,进入内部系统只是问题的一部分。攻击者最终访问了币安的内部钱包签名服务,该服务负责授权加密货币交易。凭借这一能力,币安指出攻击者能够以不单纯依赖正常提款流程的方式转移资金。
币安联合首席执行官Richard Teng将此事件定性为系统性而非偶然性故障。他在周二的X平台帖子中表示:“这不是一处错误或一次泄露——这是一场长达数月的运动。”
以太坊EIP-7702与MPC增加撤销难度
币安还指出了攻击者利用的一个以太坊特定因素。交易所声明,入侵者利用了以太坊的EIP-7702机制,该机制允许钱包将交易权限委托给智能合约。在实践中,这意味着即使交易所暂停提款,未授权的转账仍可能持续存在。
交易所进一步表示,其MPC(多方计算)钱包系统使得撤销委托权限的努力变得复杂。由于MPC将交易签名控制权分散到多个组件中,紧急反制措施可能需要协调行动,执行起来更为困难——尤其是在委托能力已经部署到位的情况下。
币安并未提供超出事故复盘报告的推测性细节,但其描述凸显了中心化交易所面临的一个更广泛的问题:如果威胁能够操纵链上的钱包权限模型,即使强大的内部运营安全措施也可能不足。
损失范围、恢复步骤及归属争议
币安表示,此次漏洞影响了约63亿美元的数字资产。根据其最新会计报告,28.5亿美元已被冻结或拦截,且币安表示将自行承担损失,不会转嫁给客户。币安还报告称,截至10月31日,受影响代币资产的98%已得到补充。
此前,Cointelegraph的报道将这起事件称为历史上最大的加密货币黑客攻击,引用了币安的报告数据。关于归属权,币安的事故复盘辅以当局公开声明。美国联邦调查局(FBI)将该攻击归咎于朝鲜黑客,而朝鲜领导人金正恩的妹妹金与贞周二否认了朝鲜参与此事。
Cointelegraph报道了她的言论,称FBI的归因具有政治动机,旨在损害朝鲜的形象。
威胁拦截:57次挫败尝试,为何仍有一场成功?
币安领导层也利用此次披露来强调其频繁阻止高级威胁的情况。联合创始人何一(Yi He)表示,币安的安全团队在2026年发现并阻止了57起涉嫌与朝鲜相关的网络威胁,包括欺诈性求职面试、恶意软件包以及旨在窃取凭证或安装恶意软件的社会工程学企图。
“我们拦截了许多攻击,但未能阻止其中任何一次的成本是巨大的——而这本不该发生。”何一在周二的X平台帖子中说。
这种对比——数十次挫败的尝试与最终触及钱包签名的单一活动——为该行业提供了关键的教训。这表明,当攻击者结合社会工程学、终端 compromised 和内部访问,从“试图入侵”跨越到“交易授权”时,仅靠防御成熟度是不够的。
展望未来,交易所和钱包集成商可能会重点关注如何防止委托权限在提款停止后成为持久的授权渠道,同时收紧可通过针对员工的诱饵(如“编程任务”)利用的内部流程。读者应关注币安及其他运营商如何将此次事件转化为端点安全、凭据使用以及链上权限撤销机制的具体改进措施。