Exchange Ranking
 Top Exchanges
 24h Volume Ranking
 Popularity Ranking
 Exchange BTC Balance
 Proof of Reserves
 Decentralized Exchanges
 Funding Rate
 Funding Heatmap
 Liquidation Data
 Max Pain
 Long/Short Ratio
 Whale L/S Ratio
 Binance/Okex/Huobi L/S
 Bitfinex Margin L/S
 ETF Tracker
 Solana ETF
 XRP ETF
 Hong Kong ETF
 Bitcoin Treasuries
 Crypto Reversal
 Ethereum Reserves
 HyperLiquid Wallet Analysis
 Hyperliquid Whale Watch
 Large Transactions
 On-chain Movement
 Bitcoin ROI
 Stablecoin Market Cap
 Options Analysis
 News
 Articles
 Economic Calendar
 Features
 Wallet
 Contract Calculator


 Security
 Collections
 Watchlist
 Following
 BTC
 ETH
关键洞察
Keystone 钱包泄露事件导致客户地址、联系方式和购买记录外泄,引发了钓鱼攻击的担忧。
Keystone 于 10 月 20 日检测到未经授权的网站访问,并于 10 月 23 日确认客户数据已暴露。
Keystone 表示,在调查人员审查事件期间,私钥和助记词未受影响。
Keystone 确认客户数据泄露
Keystone 于 10 月 24 日披露,Keystone 钱包泄露事件导致了姓名、联系方式、地址和订单记录的泄露。该公司表示,未经授权的活动影响了其网站,尽管没有报告钱包凭证泄露,但仍引发了钓鱼攻击的担忧。
Keystone 在其 2026 年 10 月 24 日的 X(原 Twitter)帖子中表示,它在调查事件的同时阻止了访问并修复了漏洞。该公司于 10 月 20 日检测到未经授权的网站访问。四天后,即 Keystone 钱包泄露披露发布时,公司已经确定了攻击者访问了哪些订单详情。
10 月 23 日,Keystone 与电子商务提供商 Shopify 核实了应用程序编程接口(API)活动。该审查确认第三方获取了客户的送货信息。这家钱包公司尚未确定入侵者的身份,也未披露此次事件影响了多少买家。
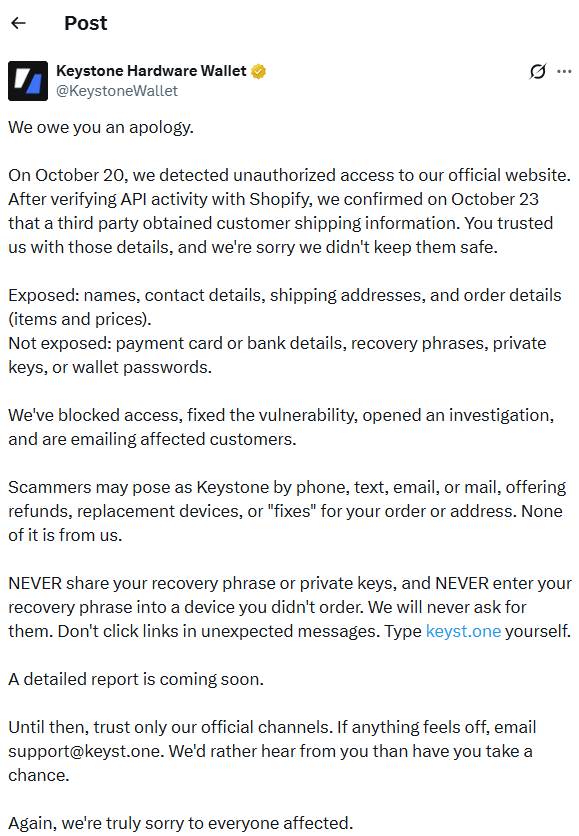 新闻 – Keystone 确认客户数据泄露 | 来源:X
Keystone 钱包泄露导致送货和购买记录外泄
Keystone 表示,泄露的记录包含客户姓名、联系信息、送货地址、购买的商品及价格。其声明排除了银行账户详情、支付卡、钱包密码、助记词和私钥等受影响数据。Keystone 钱包泄露涉及的是零售记录,而非影响私钥的钱包安全漏洞。
这一区别至关重要,因为送货记录可以识别出购买了用于存储私人资产设备的人员。姓名和家庭住址可能将可识别的买家与硬件钱包购买行为联系起来。订单价格也可能帮助攻击者针对特定设备定制消息。这些情况代表了潜在的滥用风险,而非 Keystone 数据泄露后已确认的犯罪活动。
Keystone 钱包泄露引发冒充和钓鱼担忧
Keystone 警告称,欺诈者可能会通过电话、短信、电子邮件或实体信件冒充其员工。这些消息可能会提供退款、更换设备或更正客户的送货信息。
Keystone 钱包泄露可能通过引用真实的订单细节使欺诈性消息看起来更具真实性。这种风险不仅限于 Keystone 的在线商店。
Keystone 告知客户切勿透露助记词或私钥。它还警告不要将助记词输入到未经请求的替换设备中。该公司建议买家手动输入其官方网站地址,而不是点击意外的链接。这些警告旨在应对利用客户信任而非直接攻击钱包软件的加密货币钓鱼诈骗。
对于 Keystone 钱包泄露事件的受害者来说,即使包含准确订单信息的消息也可能来自冒名顶替者。
美国联邦贸易委员会(FTC)另外建议消费者不要打开声称代表熟悉公司的意外链接。它还警告不要处理涉及加密货币付款或账户信息的未经请求的请求。此类指导有助于解释为何客户数据暴露会在不暴露钱包加密密钥的情况下产生风险。Keystone 钱包泄露可能助长冒充行为,但 Keystone 报告称没有发生客户钱包密钥被盗的情况。
Trezor 和 SafePal 也面临类似客户数据泄露
其他硬件钱包提供商在 2026 年披露了涉及客户信息的类似事件。
Trezor 表示,其送货合作伙伴 ShipMonk 遭受了未经授权的攻击,影响了客户订单数据。在 9 月的更新中,Trezor 将其受影响的客户总数提高至 80,689 人。其披露文件指出,泄露的信息可能支持欺诈性电话、信件以及定位物理目标的企图。Keystone 钱包泄露涉及该公司的网站,而 Trezor 则指出了受损的送货合作伙伴。
SafePal 于 8 月 16 日披露了一起单独的交易跟踪插件漏洞。它表示,2025 年 3 月 2 日至 2026 年 4 月 11 日期间下单的大约 39,798 名客户受到影响。泄露的记录包含姓名、联系方式、地址和购买信息。SafePal 表示,该事件并未暴露客户的私钥或助记词。Keystone 钱包泄露反映了客户信息与控制加密货币资产的密钥之间的分离。
Trezor 在 9 月报告了另一起因邮件提供商 Brevo 导致的事件。其在 9 月 17 日的更新中表示,攻击者导出了 347,149 个营销联系人。该事件允许攻击者从 Trezor 的营销账户发送钓鱼消息。Keystone 钱包泄露突显了另一个加密货币钱包安全问题:存储在设备之外的个人记录。
Keystone 调查留下未解之谜
Keystone 表示,在修复漏洞后,它开始向受影响的客户发送邮件并启动了调查。然而,它隐瞒了受影响买家的数量、入侵持续时间以及补救日期。该公司承诺在未来几天内发布详细报告。这些缺失的细节限制了对 Keystone 客户数据泄露规模的任何评估。
Keystone 钱包泄露留下了一个未解决的紧迫问题:攻击者在多大程度上获得了可识别的购买历史。Keystone 即将发布的调查结果可能会阐明暴露窗口和安全失败之处。在此之前,客户面临着已记录的信息泄露以及公司关于冒充行为的警告。