Exchange Ranking
 Top Exchanges
 24h Volume Ranking
 Popularity Ranking
 Exchange BTC Balance
 Proof of Reserves
 Decentralized Exchanges
 Funding Rate
 Funding Heatmap
 Liquidation Data
 Max Pain
 Long/Short Ratio
 Whale L/S Ratio
 Binance/Okex/Huobi L/S
 Bitfinex Margin L/S
 ETF Tracker
 Solana ETF
 XRP ETF
 Hong Kong ETF
 Bitcoin Treasuries
 Crypto Reversal
 Ethereum Reserves
 HyperLiquid Wallet Analysis
 Hyperliquid Whale Watch
 Large Transactions
 On-chain Movement
 Bitcoin ROI
 Stablecoin Market Cap
 Options Analysis
 News
 Articles
 Economic Calendar
 Features
 Wallet
 Contract Calculator


 Security
 Collections
 Watchlist
 Following
 BTC
 ETH
Blockaid:币安63亿美元被盗事件或受钱包签名系统漏洞影响,EIP-7702升级或加剧损失
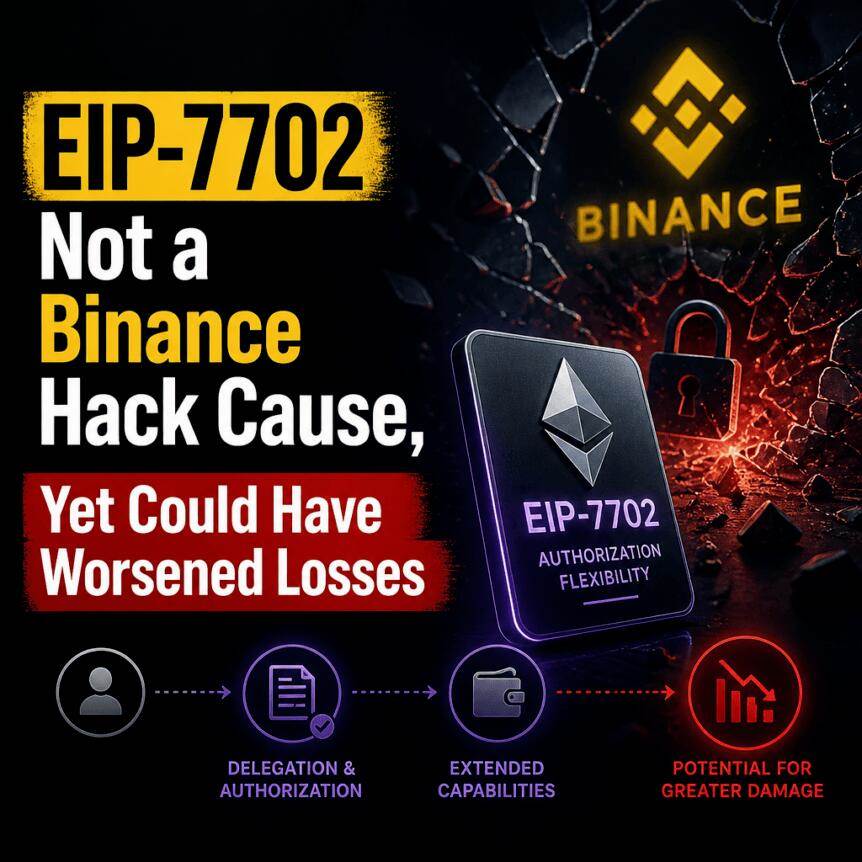
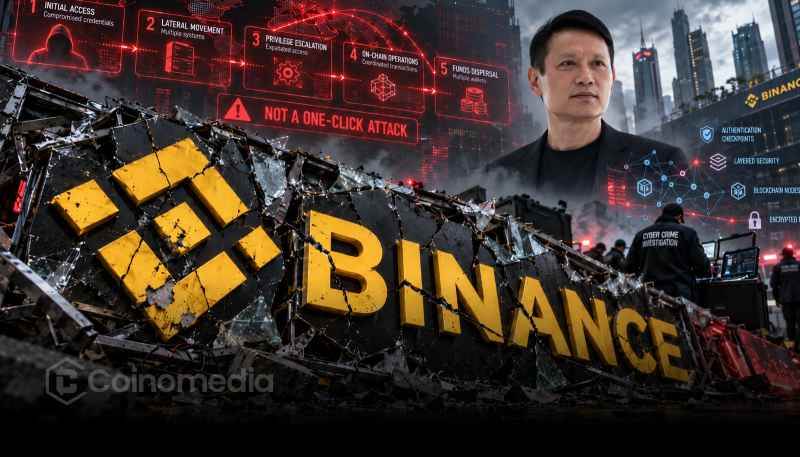
区块链安全公司Blockaid指出,币安(Binance)遭遇的63亿美元巨额黑客攻击,可能是由于交易所的钱包签名系统遭到入侵所致。这一漏洞可能使攻击者能够诱骗原本安全的签名器批准其本不应批准的非法交易。在Blockaid看来,以太坊的EIP-7702升级也可能通过帮助攻击者绕过某些安全检查,从而让盗窃行为变得更加容易。
在接受Cointelegraph采访时,Blockaid联合创始人兼首席执行官Ido Ben-Natan表示,虽然EIP-7702可能加速了攻击进程,但此次入侵很可能并非完全依赖该升级。“EIP-7702提供了一种‘一揽子’式的操作方式,也许能帮他们绕过某些检查,”Ben-Natan说道。他补充称,如果没有EIP-7702,攻击者可能需要多次交易才能实现相同的结果。
核心要点
- Blockaid认为,被入侵的钱包签名基础设施(而非仅仅是私钥泄露)可能允许攻击者授权非法转账。
- Ben-Natan指出,与其他方式相比,EIP-7702的“一揽子”交易模式可能帮助攻击者简化或绕过了安全检查。
- EIP-7702引入后不久便引发了担忧,包括有关恶意委托可能导致已 compromised 钱包资金被转走的报道。
- 行业人士强调了一个关键的操作风险:即使控制权恢复,团队也可能忽视撤销有害EIP-7702委托的必要性。
- Ben-Natan警告说,同样的签名系统攻击模式可能会影响其他交易所,因此交易模拟成为重要的防御工具。
为何EIP-7702在币安事件后进入聚光灯
EIP-7702作为Pectra升级的一部分由以太坊引入,协议变更于2025年5月发布。该改进旨在让普通钱包使用某些智能合约功能——例如打包交易和启用代付Gas费——而无需用户切换到更复杂的基于合约的工作流程。
然而,Blockaid对币安事件的分析与这些设计目标联系起来,揭示了一种新的运营现实:如果攻击者能够影响钱包的授权内容,EIP-7702的“打包”性质可能会减少完成盗窃所需的步骤数。Ben-Natan的观点是,即使签名器本身是安全的,系统仍可能被欺骗以批准带有恶意意图的交易。
此前关于恶意EIP-7702委托的警告
币安黑客事件并非EIP-7702首次出现在安全讨论中。在该升级推出后的几周内,加密交易公司Wintermute报告称,许多早期的EIP-7702委托似乎指向恶意合约,其中包括旨在自动清空已 compromised 钱包资金的安排。
2025年下半年,当World Liberty Financial (WLFI) 代币持有者报告因恶意EIP-7702委托而遭受损失时,同样的担忧再次公开浮现。社区讨论还指出了在币安事件之前围绕EIP-7702辩论时提出的警告,包括归因于以太坊社区成员VEER的言论。
尽管VEER的评论暗示币安的攻击范围比单一恶意签名更广,但社区得出的结论是一致的:如果授权路径被滥用,EIP-7702可以成为攻击者的“一键清空”按钮。
从系统被入侵到签名器批准错误交易
币安已承认此事,并确认遭受了63亿美元的黑客攻击——这被描述为加密货币历史上最大规模的盗窃案——并承诺承担所有损失。交易所还表示,在最初怀疑一名工程师的笔记本电脑被入侵后,他们发现了额外的漏洞点。
Blockaid的Ben-Natan表示,可能的失败点不仅仅是泄露的私钥。他认为,攻击者可能是通过访问一台被入侵的开发人员机器,从而进入了币安的钱包签名基础设施。在他看来,关键步骤发生在签名层:本应只签署合法转账的系统最终却签署了一笔未经授权的交易。
币安CEO Richard Teng表示,调查人员没有发现钱包私钥泄露的证据。即便如此,Blockaid的叙事仍然符合另一种威胁模型——在这种模型中,攻击者并没有直接窃取密钥,而是获得了提交或制作交易请求的能力,而签名系统错误地将其视为有效。
Coinbase?不——另一位参与事件分析的交易所声音强调了辩论中的一个相关局限性。以太坊钱包提供商Ambire的联合创始人兼首席执行官Ivo Georgiev告诉Cointelegraph,EIP-7702可能并非决定性因素,因为攻击者已经具备授权交易的能力。但Georgiev警告说存在一个独特的运营陷阱:工程师在恢复访问权限后,可能会忘记撤销恶意的EIP-7702委托,从而留下进一步滥用的缺口。
防御者接下来应关注什么
纵观各种技术视角,最实用的主题不仅在于攻击者可能如何行动,更在于防御者如何回应。Ben-Natan认为,签名系统被入侵的策略也威胁着其他交易所,他指出交易模拟是一种在授权授予之前识别恶意请求的方法。
展望未来,交易所和钱包运营商可能需要将EIP-7702委托视为需要明确的事故后清理措施的事物,而不仅仅是一个协议功能。读者应密切关注币安关于确切漏洞链的更多具体技术披露,以及行业关于团队在恢复控制后如何监控、模拟和撤销与EIP-7702相关的授权的更广泛指导。