 交易所排行
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注
硬件钱包制造商警告高级别网络威胁
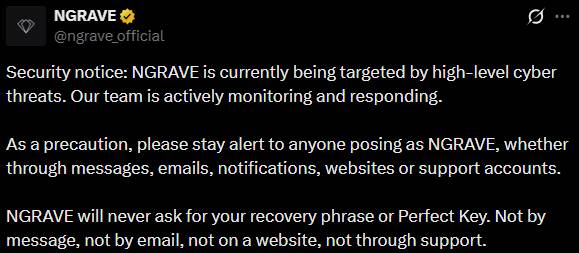
NGRAVE发布的一份新安全通知指出,这家硬件钱包制造商正面临高级别的网络威胁。该官方帖子于2026年10月28日在其X(原Twitter)账户上发布。团队表示正在监控并应对这一情况。
通知中并未描述已确认的入侵事件或任何资金损失。其重点在于在威胁持续期间保护用户免受冒充者的侵害。硬件钱包将私钥离线存储,因此骗子通常的目标是用户的助记词(秘密短语)。
NGRAVE安全通知提醒用户注意的事项
用户被要求对任何冒充团队的人员保持警惕,无论通过何种渠道。根据帖子内容,冒充尝试可能通过以下途径出现:
- 消息和电子邮件
- 应用通知
- 网站
- 支持账户
帖子强调,团队绝不会通过这些渠道索要恢复短语(Recovery Phrase)或完美密钥(Perfect Key)。恢复短语是一组用于恢复钱包的单词列表;而“完美密钥”是该公司命名的另一种恢复凭证。
 输入恢复短语的安全与不安全场所
帖子只指出了一个输入恢复短语的安全场所:即公司硬件钱包ZERO的屏幕上,且仅在恢复钱包时。帖子列出了以下绝对不可接受输入恢复短语的场所:
- 手机
- 电脑
- 网站
密钥在ZERO设备上保持离线状态。如果用户从未在其他地方输入过该短语,帖子称他们是安全的。任何其他索取该短语的行为均为诈骗,因为任何持有密钥的人都可以盗取资金。
10月28日帖子的关键事实
下表仅使用公司发布的细节总结了NGRAVE的安全通知:
项目共享详情 发布日期2026年10月28日 报告问题高级别网络威胁 公司回应正在监控和应对 主要风险冒充团队 链接建议手动输入 ngrave.io 或使用保存的书签 支持邮箱support@ngrave.io 密钥存储在ZERO上离线存储 公司还建议避免点击声称指向其网站的链接。它将该域名及其商店和支持页面的子域名列为唯一官方渠道。收到任何意外消息或警报的用户,在行动前可将其与上述要点进行比对。
专家观点:客观解读警告而不夸大其词
客观而言,NGRAVE的安全通知是一项预防措施,而非事故报告。它指出了威胁级别,但未提供技术细节、时间线或用户损失的迹象。
该建议符合常见的硬件钱包实践原则:将恢复数据远离联网设备,并通过手动核对域名来验证身份。硬件钱包仅在秘密短语保持私密时才保护密钥,这正是此次更新所强调的重点。骗子经常复制安全警告,因此细心的读者在任何加密安全新闻周期中,都应将有理有据地对待未经请求的消息。
结论
NGRAVE的安全通知是团队发布的一则简短预防性更新。它要求用户保护好自己的恢复细节,手动验证域名,并忽略未经请求的请求。由于该通知未分享任何时间线或技术细节,读者应关注官方X账户以获取进一步更新。