交易所排行
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注
 BTC
 ETH
币安披露工程师因虚假面试执行恶意代码事件
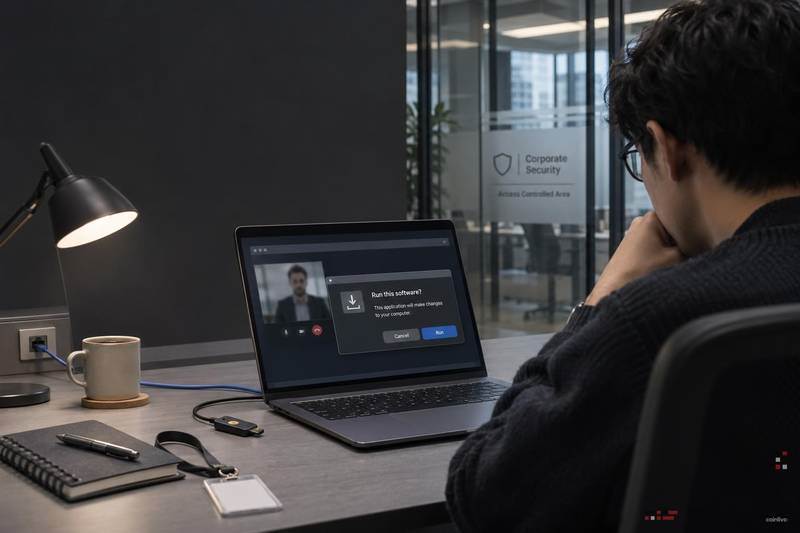
币安(Binance)在一份安全事件报告中披露,其一名工程师在一次伪造的面试过程中受骗,在工作电脑上运行了恶意代码。此次社会工程学攻击利用招聘主题的诱饵绕过了技术防御措施,成功触达币安安全防线中的人为环节。
事件详情
根据币安的说明,该工程师收到了一封看似合法的求职面试邀请。在面试过程中,工程师被指示在一台工作设备上执行代码,而该代码实则为恶意程序。截至目前,币安尚未公开披露所涉恶意软件的具体类型、被访问的系统以及是否导致任何数据泄露。
交易所将此次入侵途径归因于社会工程学攻击,而非直接的技术漏洞利用。目前尚无证据表明客户资金或账户数据在此次特定事件中遭到确认的 breaches(违规访问),币安也未提供关于该事件的时间线说明。
此前,美国联邦调查局(FBI)曾指出,复杂的国家关联威胁行为体通过虚构就业机会,专门针对加密货币交易所人员进行攻击,这一策略在更广泛的行业攻击背景中已有记录。此外,币安此前也在披露文件中详细说明了其对一起据称价值63亿美元的黑客事件的应对措施。
为何虚假招聘诱饵能够奏效
1. 面试形式的可信度
招聘信息自带合法性。工程师通常会收到来自陌生联系人的接触,而面试中包含技术编码任务的预期,使得执行代码显得常规而非可疑。攻击者利用这种正常的工作流程,在需要目标采取行动的关键时刻降低其警惕性。同时,面试格式往往伴随着时间压力,候选人为了表现配合,往往会迅速遵从指令,从而减少了可能触发安全检查的犹豫时间。这表明,当技术防御较强时,人员已成为攻击者更偏好的攻击面。
2. 招聘流程中意外代码的安全处理
安全团队建议员工,无论上下文如何,都应将对来自外部方的代码执行请求视为红色警报。合法的雇主不会要求候选人在生产环境或个人工作机器上运行代码进行面试。任何此类请求在执行前均应上报给安全团队进行评估。
在隔离的虚拟机或沙箱环境中运行面试任务是标准的缓解措施。组织还应将招聘主题的诱饵纳入网络钓鱼模拟项目中,以便员工在野外遇到此类模式时能够识别。
行业背景与总结
此事件符合一类已记录的攻击类别:威胁行为体冒充招聘人员,通过GitHub存储库、压缩文件或伪装成编程挑战的内联脚本来投放恶意软件。虽然FBI已将类似战术与针对加密公司的朝鲜网络部队联系起来,但币安尚未将此特定事件归因于任何特定的威胁行为体。
在近期遭受广泛攻击后,币安确认十种主要加密货币仍得到全额支持。目前,币安未就调查进展提供进一步的公开更新。这一事件强调,对于高价值目标而言,人类判断仍是任何安全架构中最容易被利用的变量。