交易所排行
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注
 BTC
 ETH
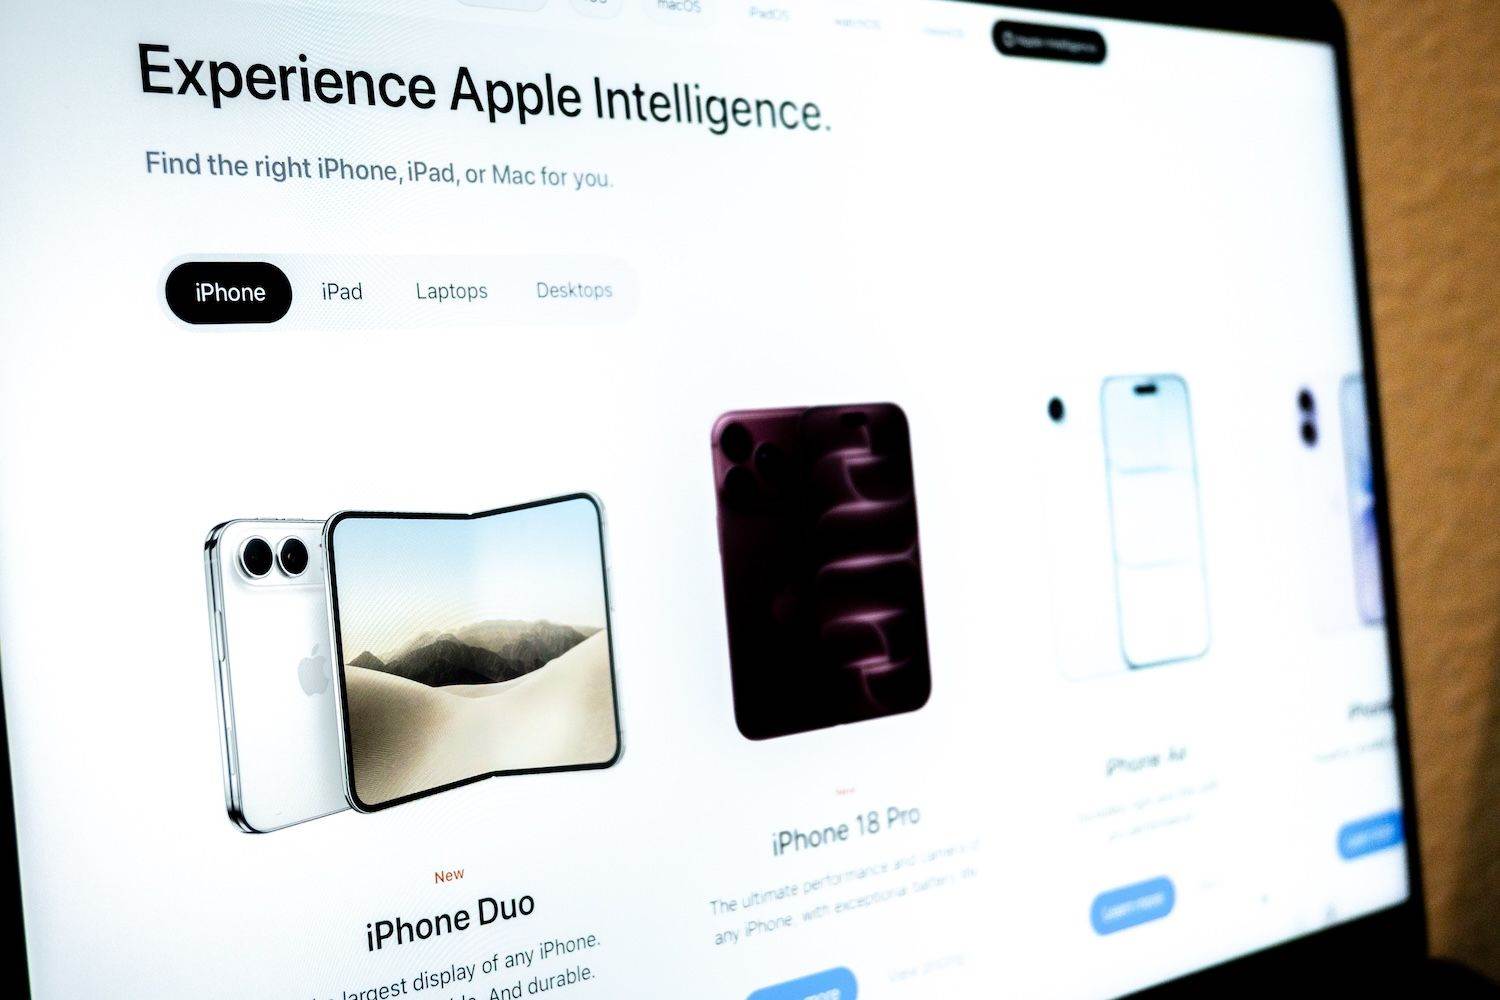
安全研究人员发现假冒“iPhone Duo”预购页面,利用500美元优惠券诱饵攻击漏洞设备与加密钱包
核心要点:
- 当存在漏洞的iPhone访问该页面时,恶意利用尝试即刻启动。
- 有效载荷旨在窃取加密钱包、钥匙串凭证、备忘录及其他个人数据。
- 苹果公司表示,已更新设备的系统可抵御此次报告的“DarkSword”攻击。
“iPhone Duo”诈骗揭秘
Malwarebytes的安全研究人员在追踪与“iPhone Duo”发布相关的欺诈活动时,发现了这一仿冒苹果风格的网页。相关调查结果于9月29日发布,随后由科技媒体进行了报道。
该网站声称提供价值500美元的“授权合作伙伴专属”优惠券以及AppleCare+服务覆盖。然而,官方“iPhone Duo”的预购活动实际上直到10月16日才会开始。
Malwarebytes指出,该虚假页面列出的设备尺寸和配色方案均与苹果官方产品线不符,且网站上包含的几项政策链接无法正常工作。更危险的是,恶意利用尝试在访客提交任何信息之前就已经自动启动。研究人员表示,该页面利用了泄露的“DarkSword”攻击链来探测存在漏洞的iPhone,随后试图加载一个独立的有效载荷,以收集设备信息、Apple备忘录内容以及已保存的钥匙串凭证。
Malwarebytes钱包风险分析
该恶意软件的有效载荷会搜索包括MetaMask、Phantom、Trust Wallet、Coinbase Wallet、Exodus和Tonkeeper在内的多种加密货币钱包应用。如果其成功连接到攻击者的服务器,它将尝试上传钱包文件、凭证以及照片缩略图。
研究人员还发现,代码中包含了针对短信、联系人、通话记录、语音信箱、电子邮件、日历条目以及缓存位置数据的窃取逻辑。此外,该有效载荷能够联系其控制服务器以获取进一步的指令。
Malwarebytes表示,他们分析了捕获的代码,但并未在实际iPhone上进行测试,也未观察到数据从设备中离开的情况。这一局限性意味着研究人员确认了攻击的逻辑结构,而非证实了从受害者处成功窃取数据的行为。
Google曾于2026年3月披露了“DarkSword”漏洞,苹果公司随后在同月修补了这些报告中的安全问题。当时有评估机构估计,多达2.7亿台设备运行着受影响的iOS版本。不过,Malwarebytes指出该数据已不再准确,且此页面具体针对的易受攻击设备范围尚未得到确认。