Exchange Ranking
 Top Exchanges
 24h Volume Ranking
 Popularity Ranking
 Exchange BTC Balance
 Proof of Reserves
 Decentralized Exchanges
 Funding Rate
 Funding Heatmap
 Liquidation Data
 Max Pain
 Long/Short Ratio
 Whale L/S Ratio
 Binance/Okex/Huobi L/S
 Bitfinex Margin L/S
 ETF Tracker
 Solana ETF
 XRP ETF
 Hong Kong ETF
 Bitcoin Treasuries
 Crypto Reversal
 Ethereum Reserves
 HyperLiquid Wallet Analysis
 Hyperliquid Whale Watch
 Large Transactions
 On-chain Movement
 Bitcoin ROI
 Stablecoin Market Cap
 Options Analysis
 News
 Articles
 Economic Calendar
 Features
 Wallet
 Contract Calculator


 Security
 Collections
 Watchlist
 Following
安全专家乔·格兰德:普通用户难以察觉硬件钱包的供应链篡改
安全研究员乔·格兰德(Joe Grand)表示,期望大多数加密货币持有者能够发现针对硬件钱包的复杂篡改行为是不切实际的,尤其是当攻击者能够通过供应链渠道渗透设备时。周二,格兰德在接受采访时描述了其过往工作,包括从锁定钱包中恢复资金,以及分析绕过硬件保护并从Trezor和KeepKey等设备使用的内存芯片中提取数据的方法。
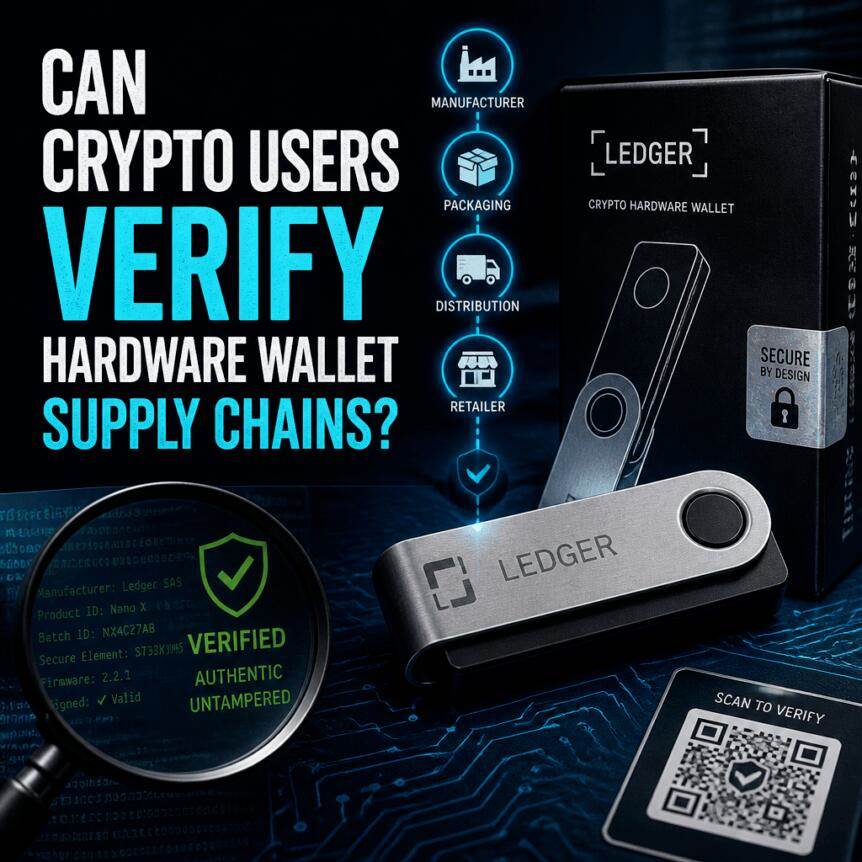
这些评论出现在硬件钱包分销受到重新审视的背景下。此前,Ledger报告称,至少有一款通过CryptoBilis销售的受影响设备中存在未经授权的植入物。CryptoBilis被Ledger描述为在印度尼西亚、马来西亚和菲律宾获得授权的分销商。Ledger于周六确认某设备包含未经授权的植入物,并表示该恶意硬件捕获了用户的助记词,并通过蜂窝网络将其传输出去。
关键要点
- 格兰德认为,即使是熟练的用户,也无法现实地检测他们所购买的每台设备上的高级物理篡改。
- Ledger报告称,具备蜂窝通信能力的植入物从通过CryptoBilis销售的受损设备中捕获了助记词。
- Trezor表示其设备包含真实性检查和签名固件,但承认这些措施无法完全消除物理修改的风险。
- 安全专家强调,改进设备设计可以使攻击更加困难,但无法完全消除对供应链的信任需求。
- 各大公司似乎正在通过收紧分销商范围并重新考虑分销控制来做出回应。
为何普通用户无法“检查掉”供应链攻击
硬件钱包通常被视为抵御最常见在线威胁的盾牌,因为私钥是离线保存的。但是,一旦考虑到设备如何进入消费者手中,风险状况就会发生变化。格兰德指出了一个根本问题:即使具备技术能力,大多数用户也无法可靠地检测高端篡改行为。
格兰德告诉媒体:“很难向人们解释他们应该如何检查他们的设备,因为即使是像我这样的技术人员,也不会检查每一台设备以查看是否被篡改过。”
这种表述很重要,因为Ledger事件的核心在于物理层面的妥协,而非仅软件漏洞。如果攻击者可以在制造后——无论是在存储、运输还是零售交接过程中——改变或添加组件,那么表面检查可能不足以排除妥协的可能性。
控制权可以分散,但信任不能
硬件钱包可以减少遭受恶意软件和网络钓鱼攻击的风险,但其安全性最终取决于多个参与者:制造商、供应商网络以及设备到达用户之前的分销商或处理者。
Coin分析师马蒂·格林斯潘(Mati Greenspan)告诉媒体,尽管他自2013年以来就涉足该行业,但他从未亲自使用过硬件钱包。他的理由与其说是不信任密码学,不如说是对增加另一个“信任链”持怀疑态度。
格林斯潘说:“当你购买硬件钱包时,你引入了一个全新的信任链,从制造商到供应商,再到设备到达你手中的任何处理者。”
Casa首席执行官尼克·纽曼(Nick Neuman)强调了类似观点:完全避免第三方中介是不可行的。“总是存在你需要信任的中介,”他说。在他看来,一种实用的方法是减少单点依赖——分散风险,而不是依赖单一提供商或路径。
真实性检查和签名固件并非完整解决方案
Trezor(Ledger的主要竞争对手之一)表示,其设备经过真实性检查,并且只接受签名固件。然而,该公司承认这些步骤并不能保证不存在物理篡改。
Trezor的一位发言人告诉媒体,用户可以检查包装完整性、全息密封并寻找异常的设备标记,但“仅靠这些检查不能保证设备未被修改。”
在Ledger案例中,Ledger描述的具体威胁不仅仅是固件交换。Ledger表示,在受损设备中发现的植入物可以捕获屏幕上显示的信息,同时运作方式不同于典型签名更新工作流程可能会捕捉到的那种固件修改。
Trezor另外表示,它尚未在其自己的设备上观察到此类攻击。尽管如此,它似乎正在采取预防行动:周二,Trezor宣布将减少分销商数量,作为“预防性”措施。
对于用户来说,这凸显了防御模型中令人不安的空白。许多消费者认为硬件钱包“安全是因为固件已验证”。然而,如果攻击途径包括可以观察或窃取数据的附加组件,那么单纯的加密验证可能无法解决这一威胁。
设备设计能做什么——不能做什么
格兰德建议,硬件钱包制造商可以使某些篡改策略变得实质性地困难。他讨论的设计变更思路包括:使内部结构更易于检查,或者相反,使用防篡改外壳,迫使攻击者重建物理外壳以隐藏修改。
格兰德说:“对手向设备注入额外硬件的难度会大得多,因为他们必须重建整个外壳。”
格兰德还提到了电子工程师戴夫·琼斯(Dave Jones)的反篡改指南,同时警告说,即使更强的物理保护措施也不应被视为绝对保证。在他看来,这些改进可能会提高供应链攻击的难度和成本,但不会完全消除风险。
这种区分对于关注更广泛硬件安全格局的投资者和开发者来说非常重要。目标可能不是绝对的不可侵犯性,而是降低那些只有在设备可以在现场悄悄修改时才可行的攻击的可行性。
与此同时,分销商和分销响应似乎正与设备安全思维并行发展。早前的报道指出,在发现未经授权植入物后,Ledger要求东南亚部分地区和香港的分销商停止销售。
未来展望
随着硬件钱包事件从孤立报告演变为对分销控制的更广泛质疑,用户应密切关注运营变化——如分销商筛选和 tightened 分销控制——以及解决物理妥协而非仅仅是固件完整性的技术更新。主要的不确定性在于,未来的事件是否会遵循Ledger所描述的蜂窝植入物行为的相同模式,或者随着制造商和分销商的响应,其他攻击方法是否会浮出水面。