Exchange Ranking
 Top Exchanges
 24h Volume Ranking
 Popularity Ranking
 Exchange BTC Balance
 Proof of Reserves
 Decentralized Exchanges
 Funding Rate
 Funding Heatmap
 Liquidation Data
 Max Pain
 Long/Short Ratio
 Whale L/S Ratio
 Binance/Okex/Huobi L/S
 Bitfinex Margin L/S
 ETF Tracker
 Solana ETF
 XRP ETF
 Hong Kong ETF
 Bitcoin Treasuries
 Crypto Reversal
 Ethereum Reserves
 HyperLiquid Wallet Analysis
 Hyperliquid Whale Watch
 Large Transactions
 On-chain Movement
 Bitcoin ROI
 Stablecoin Market Cap
 Options Analysis
 News
 Articles
 Economic Calendar
 Features
 Wallet
 Contract Calculator


 Security
 Collections
 Watchlist
 Following
 BTC
关键事实
7月,Galaxy与包括贝莱德(BlackRock)、Coinbase、Fidelity和Strategy在内的九人财团分两次宣布,共投入2000万美元用于比特币量子防御。
约690万枚BTC(约占历史上所有挖矿总量的三分之一)已存放在公钥已在链上暴露的地址中。
托管服务正在推进:BitGo的“量子风险评分”自7月起上线,而Coinbase正致力于在约一年内建立自动化的后量子签名管道。
两笔比特币安全融资,两种速度
过去两个月内,关于比特币(BTC)安全的两项重要消息相隔两天相继发布。7月21日,Galaxy启动了一项500万美元的“比特币量子准备倡议”,旨在资助开发后量子工具的开发者。 两天后,九大比特币巨头揭开了“比特币安全联盟”的面纱,并承诺在未来三年内投入1500万美元。新成立的团体包括贝莱德、Coinbase、Fidelity和Strategy。这是这些公司首次共同量化其在量子防御方面的投入。
然而,硬件威胁迫在眉睫的程度仍存在争议。Benchmark分析师Mark Palmer认为这一威胁是真实的但尚远,他预测具备实际能力的机器至少还需要10到20年,甚至更久。
尽管这笔防御资金无法决定比特币协议的未来——在去中心化网络中,没有任何资助者能做到这一点——但部分资金确实直接投入到了代码层面。Galaxy的拨款用于支付开发人员审查和构建抗量子BIP(比特币改进提案)、集成后量子签名以及审计实现过程的费用。
CoinMarketCap Academy曾在其他地方报道过这场单独的协议之争。本文聚焦于公司和产品层面,追踪谁正在花钱并推出产品,同时也探讨这种支出是否跑赢了真正的危险。
这种比较基于一个机制:大多数比特币地址在用户花费资金之前都会隐藏其公钥;只有当进行花费时,该公钥才会被发布到链上。Taproot地址的工作方式不同:这种较新的格式将公钥包含在地址本身中,这意味着用户在接收硬币的那一刻公钥就暴露了,而不仅仅是在花费时。
一台强大的量子计算机未来或许能反向破解该公钥,从而暴露控制你资金的私钥。
Coinbase如何重建量子时代的托管体系
Coinbase的CoreKMS系统目前已经保护了约99.9%的客户资金。它将每个私钥分割成加密份额,分散存储在单独的设备上。这种设置称为多方计算(Multi-Party Computation),没有任何单台设备持有完整的密钥。
Coinbase目前正在构建后量子版本PQ-CoreKMS,目标是在约一年内实现自动化的签名管道。全面支持基于格(lattice-based)的签名还需两到三年时间。这是美国国家标准与技术研究院(NIST)选定的标准。由于格密钥更难在多台设备间拆分,因此这部分进展相对滞后。
Coinbase的外部顾问并未给出具体日期。其独立咨询委员会预计最终会出现可用的量子计算机,估计威胁至少在十年后才到来。但在6月,同一委员会发出了更强烈的信号,告诉开发者现在就开始迁移工作,不要再争论威胁何时降临。
Coinbase没有等待那个遥远的时间窗口。它与斯坦福大学密码学家Dan Boneh及Localhost Research联合举办了一次闭门研讨会,对其计划进行了压力测试。他们在9月9日公布了研讨会的结论。虽然小组未能就使用哪种修复方案达成共识,但他们同意迁移将是逐步、分阶段进行的。
BitGo和Anchorage如何降低量子风险暴露
同样的紧迫感已经波及到正在交付的产品,尽管这里的买家主要是机构客户。7月9日,BitGo为其托管客户推出了“量子风险评分”。它评估钱包的暴露程度,然后引导用户转移到新的地址。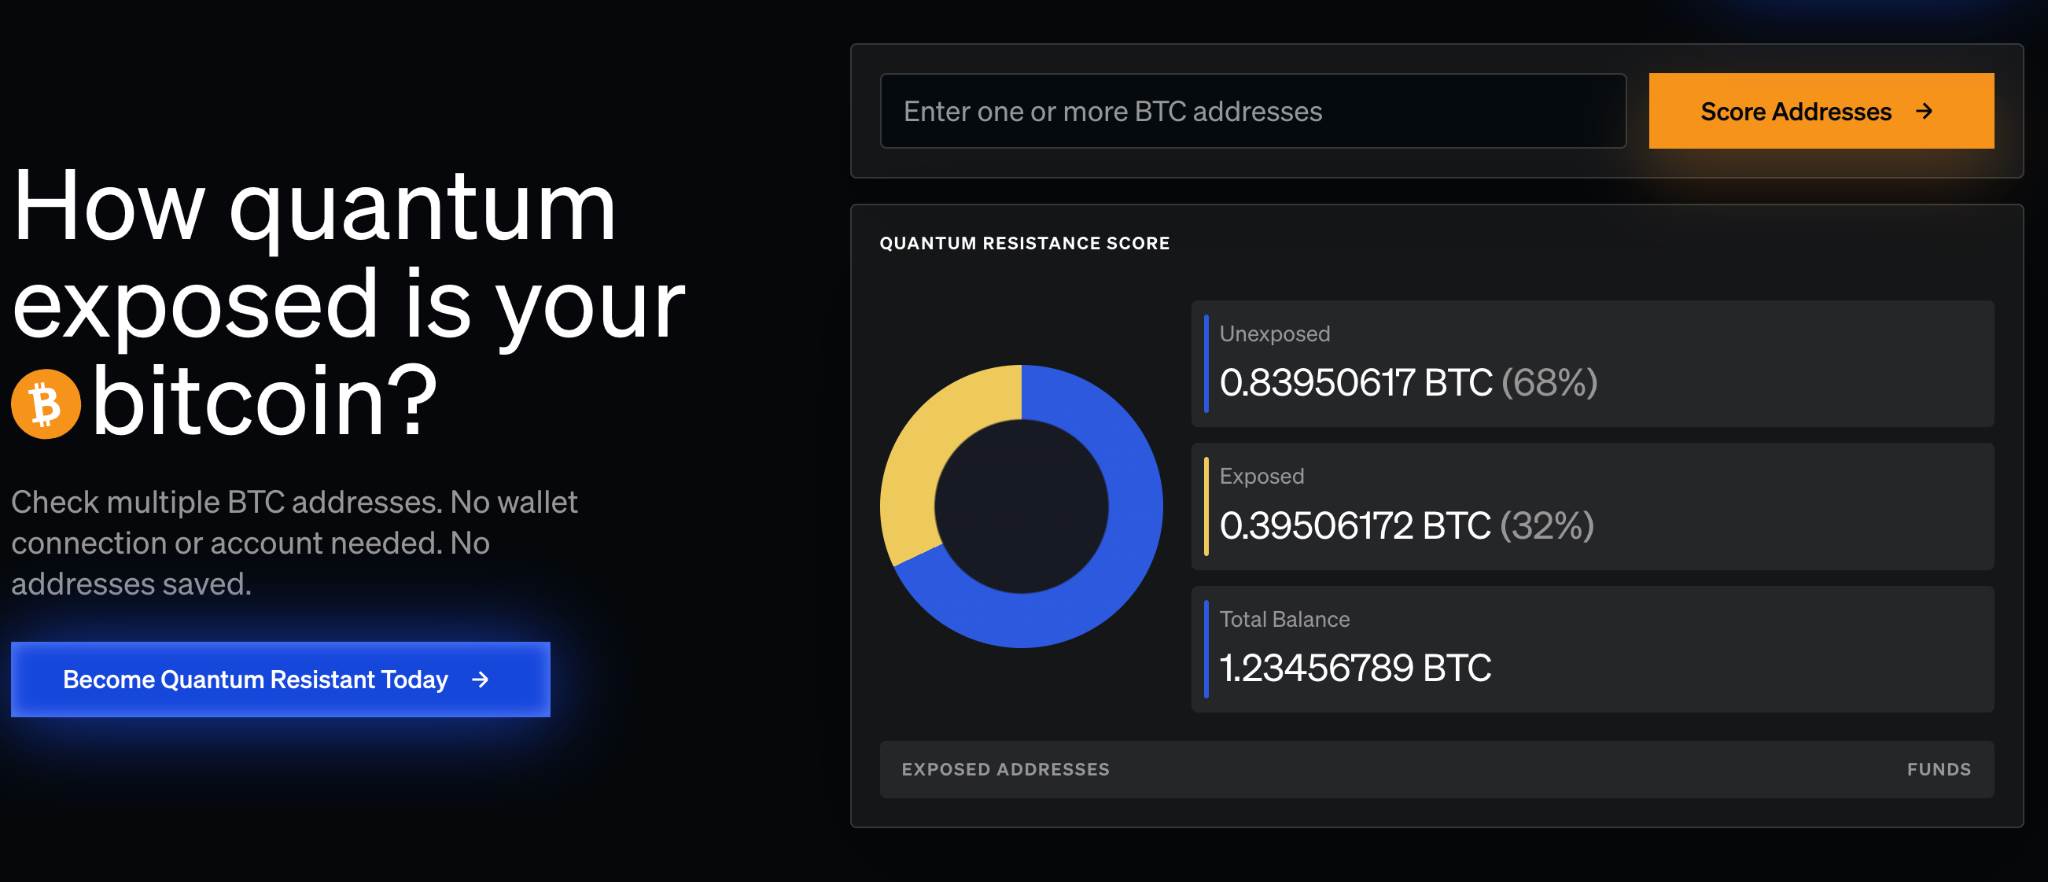 BitGo的逻辑很简单:最安全的密钥是其公钥从未在链上公开的密钥。
早在5月,BitGo更进一步,使用ML-DSA(一种NIST批准的方案)与Silence Laboratories签署了一笔测试交易。然而,这仍然是一次模拟,因为比特币本身目前尚不能接受此类签名。
Anchorage Digital以不同的方式解决同一问题,即从一开始就避免暴露。其地址是基于哈希的,由密钥的哈希值而非密钥本身构建。只要资金静止不动,这种保护就有效。Anchorage称之为“静态量子安全”。然而,如果从这类地址中花费资金,则适用比特币网络上的相同规则:花费会公开公钥。
Anchorage的研究团队曾提出“后量子转盘”概念,但尚未构建。该方案适用于从未暴露过的密钥,让所有者能够在不公开密钥的情况下转移到后量子保护状态。但对于已经暴露的资金,它并不适用,这些资金需要普通的修复方法:转移到一个新地址。
但如果硬件威胁还有数年之久,为何如此匆忙?法规正在推动这一时间表。NIST的草案计划在2035年后禁止联邦机构使用比特币当前的加密强度。同一算法的较弱版本将在五年前失去批准。2026年6月的一项行政命令使针对联邦机构的2030年和2031年截止日期具有约束力,尽管这并不自动适用于BitGo和Anchorage等私人托管方。即便如此,这两家公司都在按照监管机构所注视的同一时钟进行建设。
Trezor和AmericanFortress提前销售量子安全性
零售领域的故事也涉及硬件。Trezor将其Safe 7标记为“量子就绪”。该设备售价249美元,配备两种后量子方案,各自承担不同任务:SLH-DSA-128用于验证启动时的固件;ML-DSA-44(另一种算法)用于处理设备认证,证明硬件本身的真实性。这保护了设备,但并未保护你的资金。比特币花费签名仍使用今天的椭圆曲线数学——这正是量子计算机未来可能破解的数学基础。由于Trezor未披露销量,尚不清楚这一标签是否推动了硬件销售。
AmericanFortress则以软件方式应对同一问题,但其时间表已经推迟。该公司于5月筹集了800万美元,目标是当季发行代币。当季已过,公司目前引用持续的“技术和法律审查”。 来源:AmericanFortress
7月,该公司发布了ZKPoSP,这是一种基于零知识证明的方案。这是一种在不揭示秘密(如助记词)的情况下证明你知道该秘密的方法。根据提议,钱包将永远不会使用私钥进行签名,而是通过零知识证明来证明所有权,这样公钥就不会接触区块链。然而,这并不能消除过去的暴露:过去花费行为中已经公开的公钥仍然处于暴露状态。
关键在于该方案未经证实。该方案的官方技术论文称其“后量子安全性”为“推测性”。目前没有任何区块链采用此方案。
检查您自己的比特币量子风险暴露
上述企业时间表不会改变您可以立即自行检查的内容——即本文开头提到的机制。除非是Taproot地址(在接收硬币时即公开公钥),否则比特币地址仅在您花费资金时才公开其完整公钥。
大约690万枚BTC(约占历史总挖矿量的三分之一)已经以这种方式暴露。该数字涵盖所有曾经被花费过的BTC地址,远超此前分析中的集中持有者范围。
您可以通过相同方式检查自己的历史记录。如果您的资金存放在非Taproot地址中且从未离开过,则该密钥尚未发布。无论您使用哪个钱包或托管方,花费行为才是导致暴露的原因。