Exchange Ranking
 Top Exchanges
 24h Volume Ranking
 Popularity Ranking
 Exchange BTC Balance
 Proof of Reserves
 Decentralized Exchanges
 Funding Rate
 Funding Heatmap
 Liquidation Data
 Max Pain
 Long/Short Ratio
 Whale L/S Ratio
 Binance/Okex/Huobi L/S
 Bitfinex Margin L/S
 ETF Tracker
 Solana ETF
 XRP ETF
 Hong Kong ETF
 Bitcoin Treasuries
 Crypto Reversal
 Ethereum Reserves
 HyperLiquid Wallet Analysis
 Hyperliquid Whale Watch
 Large Transactions
 On-chain Movement
 Bitcoin ROI
 Stablecoin Market Cap
 Options Analysis
 News
 Articles
 Economic Calendar
 Features
 Wallet
 Contract Calculator


 Security
 Collections
 Watchlist
 Following
 ETH
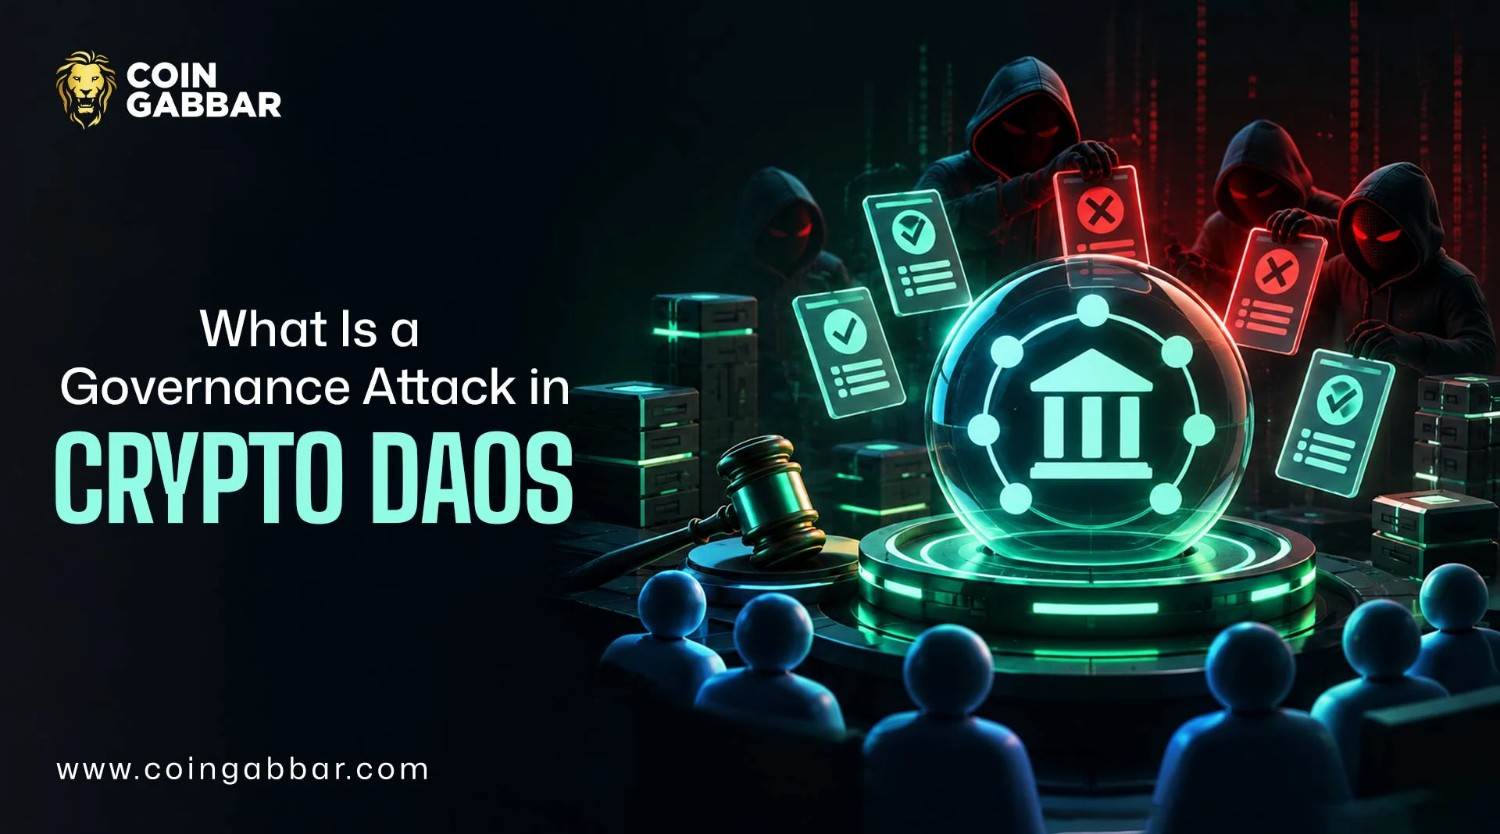
什么是治理攻击,以及为何它如今至关重要?
治理攻击是指有人收集了足够的投票权,从而在去中心化自治组织(DAO)中推动通过一项损害项目的提案。在这里,DAO 是由智能合约运行的群体,代币持有者对决策进行投票。攻击者并不总是需要破坏任何代码。通常情况下,规则本身就在起作用,因为链上通过的投票被视为协议的有效指令。最近的案例表明,事态失控的速度可以有多快。
治理攻击是如何运作的?
通常的路径包含四个步骤,每一步都取决于协议如何计算投票:
- 收集投票权:攻击者购买代币、征集委托,或通过闪电贷(Flash Loan)借入代币。闪电贷是一种在同一笔交易内借入并偿还的贷款。
- 提交提案:隐藏有害操作,例如更改设置、升级合约或将国库资金转移到新钱包。
- 赢得投票:提案通过,有时是因为大多数持有者懒得投票。
- 执行操作:代码运行,如果协议允许即时执行,通常没有延迟。
真实的治理攻击案例:Beanstalk、Term Labs 和 X100
Beanstalk是最著名的案例。2022年4月,一名攻击者利用闪电贷获得了绝大多数投票权,然后在同一区块中运行了有害提案,因为该协议在投票和执行之间没有等待期。其中一个提案将其恶意代码隐藏在合约构造函数中;另一个则向一个乌克兰地址捐赠了25万美元,这给整件事披上了一层诚实的外衣。据不同来源报道,损失金额在7700万美元到1.81亿美元之间。
Term Labs(以太坊借贷协议 Term Finance 背后的团队)于2026年8月23日遭受打击,其策略金库中约有850万美元流出。据报道,攻击者以极小的代价购买了少量持有的治理代币的控制份额。随后,攻击者通过了将金库延迟期削减为零的提案。Term Labs 表示,原因是治理问题,而非其核心借贷代码的问题。
X100 据报道于2026年10月24日损失了约485万美元,当时一名攻击者控制了其加密治理权限。攻击者将国库资产转换为 USDT,并提走了55万个 X 代币。一种分析认为,由于没有时间锁(Timelock)阻碍,资金流失在几个区块内就结束了。但攻击者如何获得控制权尚未得到证实,且项目自身的账户信息有限,因此细节可能会发生变化。
治理攻击的关键特征与风险是什么?
每个案例中都出现了一些共同特征。这些攻击遵循有效的链上规则,速度极快,且难以撤销,因为通过的提案会严格按照编写的内容运行。此外,它们造成的成本远低于其造成的损害。Term Labs 投票权的价格约为半枚 ETH,相对于850万美元的损失来说显得微不足道。
损害不仅限于被盗资金。国库资金可能消失,攻击者可以重写管理员权限,而升级可能会植入恶意代码。随之而来的是清理工作,包括审计、迁移和用户信任的丧失。Term Labs 关闭了其 Meta 金库并移除了 DAO 治理角色,这阻止了新存款,但保持了取款开放。
DAO 和 DeFi 中治理攻击的成因是什么?
大多数案例始于廉价或集中的投票代币。当少数人持有代币时,一个人只需很少的钱就可以成为多数派,据报道这在 Term Labs 身上发生了。低参与度和低法定人数(Quorum)规则起着同样的作用。法定人数是指投票有效所需的最少投票数,因此当大多数持有者缺席时,一个小团体可以决定一切。
弱的执行规则增加了更多风险。如果协议立即运行已批准的提案,或者允许治理关闭自身的延迟机制,社区就失去了唯一的反应窗口。代币分配中的缺陷、操纵的价格馈送以及通过多个账户购买以避免检测,也可以赋予攻击者所需的投票权。
如何在投票前防止 DAO 发生治理攻击?
良好的防御来自多层防护。投票延迟和快照(Snapshot,即在较早时刻锁定投票权)使得通过闪电贷购买投票权的效果大打折扣。接下来是时间锁(Timelock),即批准的操作运行之前的等待期,让用户有时间阅读提案并在必要时撤出资金。
提案最低门槛和公平的法定人数水平可以阻挡廉价的垃圾提案,尽管设置过高可能导致正常治理陷入僵局。权限与时机同样重要。治理不应拥有对升级、铸造或国库转账的无限权力。否决权或守护者角色可以作为最后一道防线,尽管这增加了一些中心化因素。团队还应测试每个提案中的确切操作,因为看似无害的投票可能隐藏完全不同的调用,监控工具可以早期标记委托或投票权的突然激增。
读者在信任 DAO 之前应检查什么?
更强的信号是,X100 和 Term Labs 都在关键时刻缺乏有效的工作延迟,尽管这两个案例都不完全类似于普通的代码漏洞。目前尚不清楚攻击者是突破了 X100 的法定人数还是窃取了签名密钥,因为报告并未对此下定论。
治理攻击将正常的投票变成了盗窃工具。弱的延迟、稀少的参与和广泛的权限可能与干净的代码一样重要。在信任任何 DAO 之前,读者可以检查谁持有投票代币、提案在运行前等待多久,以及治理被允许更改什么内容。