Exchange Ranking
 Top Exchanges
 24h Volume Ranking
 Popularity Ranking
 Exchange BTC Balance
 Proof of Reserves
 Decentralized Exchanges
 Funding Rate
 Funding Heatmap
 Liquidation Data
 Max Pain
 Long/Short Ratio
 Whale L/S Ratio
 Binance/Okex/Huobi L/S
 Bitfinex Margin L/S
 ETF Tracker
 Solana ETF
 XRP ETF
 Hong Kong ETF
 Bitcoin Treasuries
 Crypto Reversal
 Ethereum Reserves
 HyperLiquid Wallet Analysis
 Hyperliquid Whale Watch
 Large Transactions
 On-chain Movement
 Bitcoin ROI
 Stablecoin Market Cap
 Options Analysis
 News
 Articles
 Economic Calendar
 Features
 Wallet
 Contract Calculator


 Security
 Collections
 Watchlist
 Following
 BTC
朝鲜关联网络组织“WaterPlum”伪装招聘窃取千万美元
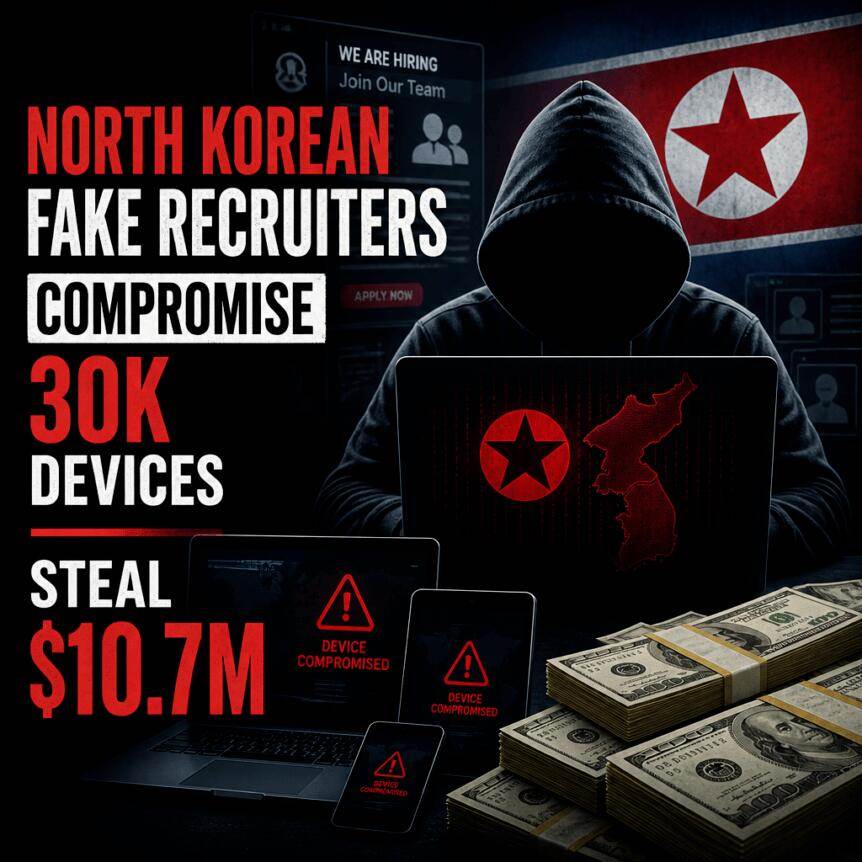
与朝鲜有关联的网络组织“WaterPlum”(又称“Contagious Interview”)被指控通过冒充合法加密货币和人工智能公司的招聘人员,窃取了至少 1070 万美元。据日本、德国、澳大利亚和美国当局引用的联合咨询报告称,该行动针对全球软件和 IT 专业人员,利用虚假招聘流程中的恶意软件进行攻击。
此次活动将社会工程学与直接技术入侵相结合:受害者通过招聘渠道被引诱,随后被诱骗下载并运行伪装成编码任务或视频会议问题“修复程序”的恶意文件。一旦攻击者获得访问权限,他们便使用远程访问工具和信息窃取恶意软件来提取数据和加密货币资产。
关键要点
- 根据联合咨询报告,通过名为“WaterPlum”的虚假招聘计划,至少窃取了 1070 万美元。
- 该组织导致超过 30,000 台设备感染,涉及 100 多个国家。
- 2025 年 12 月至 2026 年 7 月期间,影响超过 7,000 个加密货币钱包,据报道资金或凭证已被提取。
- 作案手段为职业招聘陷阱:攻击者冒充人工智能、加密货币和 Web3 公司,有时还利用招聘服务以增强可信度。
- 次生危害不仅限于盗窃,还包括身份文件的滥用,以及由此引发的冒充、勒索或进一步渗透的机会。
以招聘诈骗为切入点 targeting 加密领域目标
在参与政府引用的咨询报告中,“WaterPlum”被描述为专注于网页设计师、工程师以及加密货币、区块链和 Web3 技术专家等个人。据报道,该组织利用社交媒体、主流求职平台、零工市场和工作自由职业网站接触候选人,然后试图将受害者引入一个最终导致恶意执行的“招聘流程”。
当局表示,攻击者冒充合法公司,包括那些从事人工智能、加密货币和 NFT 领域的公司。在某些情况下,咨询报告还指出使用了招聘服务作为欺骗手段的一部分,这可能使该行动对于不熟悉威胁模式的申请人看起来更具可信度。
伪装成工作任务的恶意软件投递
咨询报告描述了一种旨在降低受害者警惕性的工作流程。据报道,在招聘过程中,求职者被指示下载和执行恶意文件,这些文件被呈现为编码作业或故障排除材料,包括所谓的视频会议错误修复程序。
这对组织和求职者意义重大,因为它将一个常见的行政步骤——审查“回家”任务或安装支持面试或通话的东西——变成了一个高风险触发点。对于加密货币和人工智能行业的雇主来说,这也增加了受损计算机成为更深层次漏洞起点的机会,而不仅仅是孤立的事件。
后门访问、数据窃取及钱包受损
一旦感染成功,据说“WaterPlum”会在受害者的设备上建立后门访问权限。咨询报告将后续活动归因于使用远程访问木马和信息窃取恶意软件来泄露敏感信息和与加密货币相关的资产。
就规模而言,咨询报告声称“WaterPlum”感染了 100 多个国家的至少 30,000 台设备。它还指控在 2025 年 12 月至 2026 年 7 月期间,该组织从超过 7,000 个加密货币钱包中提取了资金或账户凭证。
虽然这些数据表明其运营范围广泛,但咨询报告也强调,该行动的目的不仅仅是直接盗窃。被盗的身份文件和其他个人数据可以使攻击者冒充受害者,追求就业或访问机会,并可能支持勒索活动。
与朝鲜将 IT 人员嵌入外国企业的模式相关联
咨询报告将“WaterPlum”与朝鲜更广泛的将 IT 工人安置到外国组织的模式联系起来。日本和美国当局评估认为,“WaterPlum”参与者以及至少部分朝鲜 IT 工人在朝鲜军需工业部的指挥下运作。
报告还包含了一个例子,一名涉嫌朝鲜 IT 工人使用伪造的简历申请了一家日本加密货币交易所的职位。当局表示,在面试中出现不一致情况后,包括无法详细讨论简历上列出的技能,该交易所拒绝了申请人。
最近,曾有报道涉及 Consensys 的案例,该公司无意中聘请了一名与朝鲜有关联的开发人员作为顾问。报道称,该公司在识别出威胁后终止了该个人的访问权限。在这种情况下,调查 reportedly 未发现资产或数据被盗、恶意代码部署或影响用户安全的证据。
综上所述,这些例子强化了一种反复出现的不对称性:即使公司在未完全妥协的情况下停止操作,招聘阶段本身仍然会产生风险——通过受损的终端、身份欺诈以及试图获得处理加密相关工作流程的组织合法访问权限。
为何此事对加密团队至关重要
“WaterPlum” alleged 战术的出现,正值美国当局持续关注朝鲜利用网络行动和加密货币盗窃来资助活动的努力。咨询报告引用了多年的警告和执法行动,此前的报道突出了 FBI 将 2025 年 2 月的 Bybit 15 亿美元盗窃案归咎于朝鲜的说法。它还将美国财政部的声明指向关于卧底 IT 工人的警告,最早可追溯至 2018 年。
对于加密雇主和求职者来说,实际的启示是,安全审查需要超越“明显”的网络钓鱼。招聘流程——特别是涉及编码任务、文件下载或远程协作的流程——应被视为攻击面。执行验证步骤、对任何可执行文件使用安全沙箱隔离,并确保敏感系统免受终端损害,可以减少工作机会成为立足点的机会。
读者应关注监管机构和大加密组织是否会根据咨询报告的细节发布更新的招聘安全指南,以及是否会发现更多受害者或与“WaterPlum”相关的其他活动——特别是围绕报告的钱包凭证提取和使用被盗身份进行后续访问的情况。