Exchange Ranking
 Top Exchanges
 24h Volume Ranking
 Popularity Ranking
 Exchange BTC Balance
 Proof of Reserves
 Decentralized Exchanges
 Funding Rate
 Funding Heatmap
 Liquidation Data
 Max Pain
 Long/Short Ratio
 Whale L/S Ratio
 Binance/Okex/Huobi L/S
 Bitfinex Margin L/S
 ETF Tracker
 Solana ETF
 XRP ETF
 Hong Kong ETF
 Bitcoin Treasuries
 Crypto Reversal
 Ethereum Reserves
 HyperLiquid Wallet Analysis
 Hyperliquid Whale Watch
 Large Transactions
 On-chain Movement
 Bitcoin ROI
 Stablecoin Market Cap
 Options Analysis
 News
 Articles
 Economic Calendar
 Features
 Wallet
 Contract Calculator


 Security
 Collections
 Watchlist
 Following
今日,加密圈再度拉响安全警报。知名DeFi协议Balancer遭遇重大黑客攻击,损失金额已超1.16亿美元,成为近期最大规模的链上安全事件之一。事件迅速引发连锁反应——Lido紧急撤出其在Balancer上的资产以规避风险,Berachain则果断宣布暂停网络并计划通过紧急硬分叉修复漏洞。随着黑客攻击手法日趋复杂,DeFi生态的安全性再次被推上风口浪尖,也提醒整个市场:去中心化并不等于“无风险”。
此外,Flashbots战略总监、Lido战略顾问Hasu发文表示,「Balancer v2于2021年上线,自此成为最受关注和频繁被分叉的智能合约之一。这非常令人担忧。每次上线时间如此久的合约被攻击时,都会让DeFi的采用进程倒退6到12个月。」
11月3日,老牌DeFi协议Balancer被爆出超7000万美元资产被盗。随后,该消息得到多方证实,且被盗资金规模不断上涨。截至撰稿时,Balancer被盗资产金额已增加至超1.16亿美元。本文对此事予以简要分析。
Balancer被盗细节:损失资金超1.16亿美元,主因为v2池智能合约漏洞
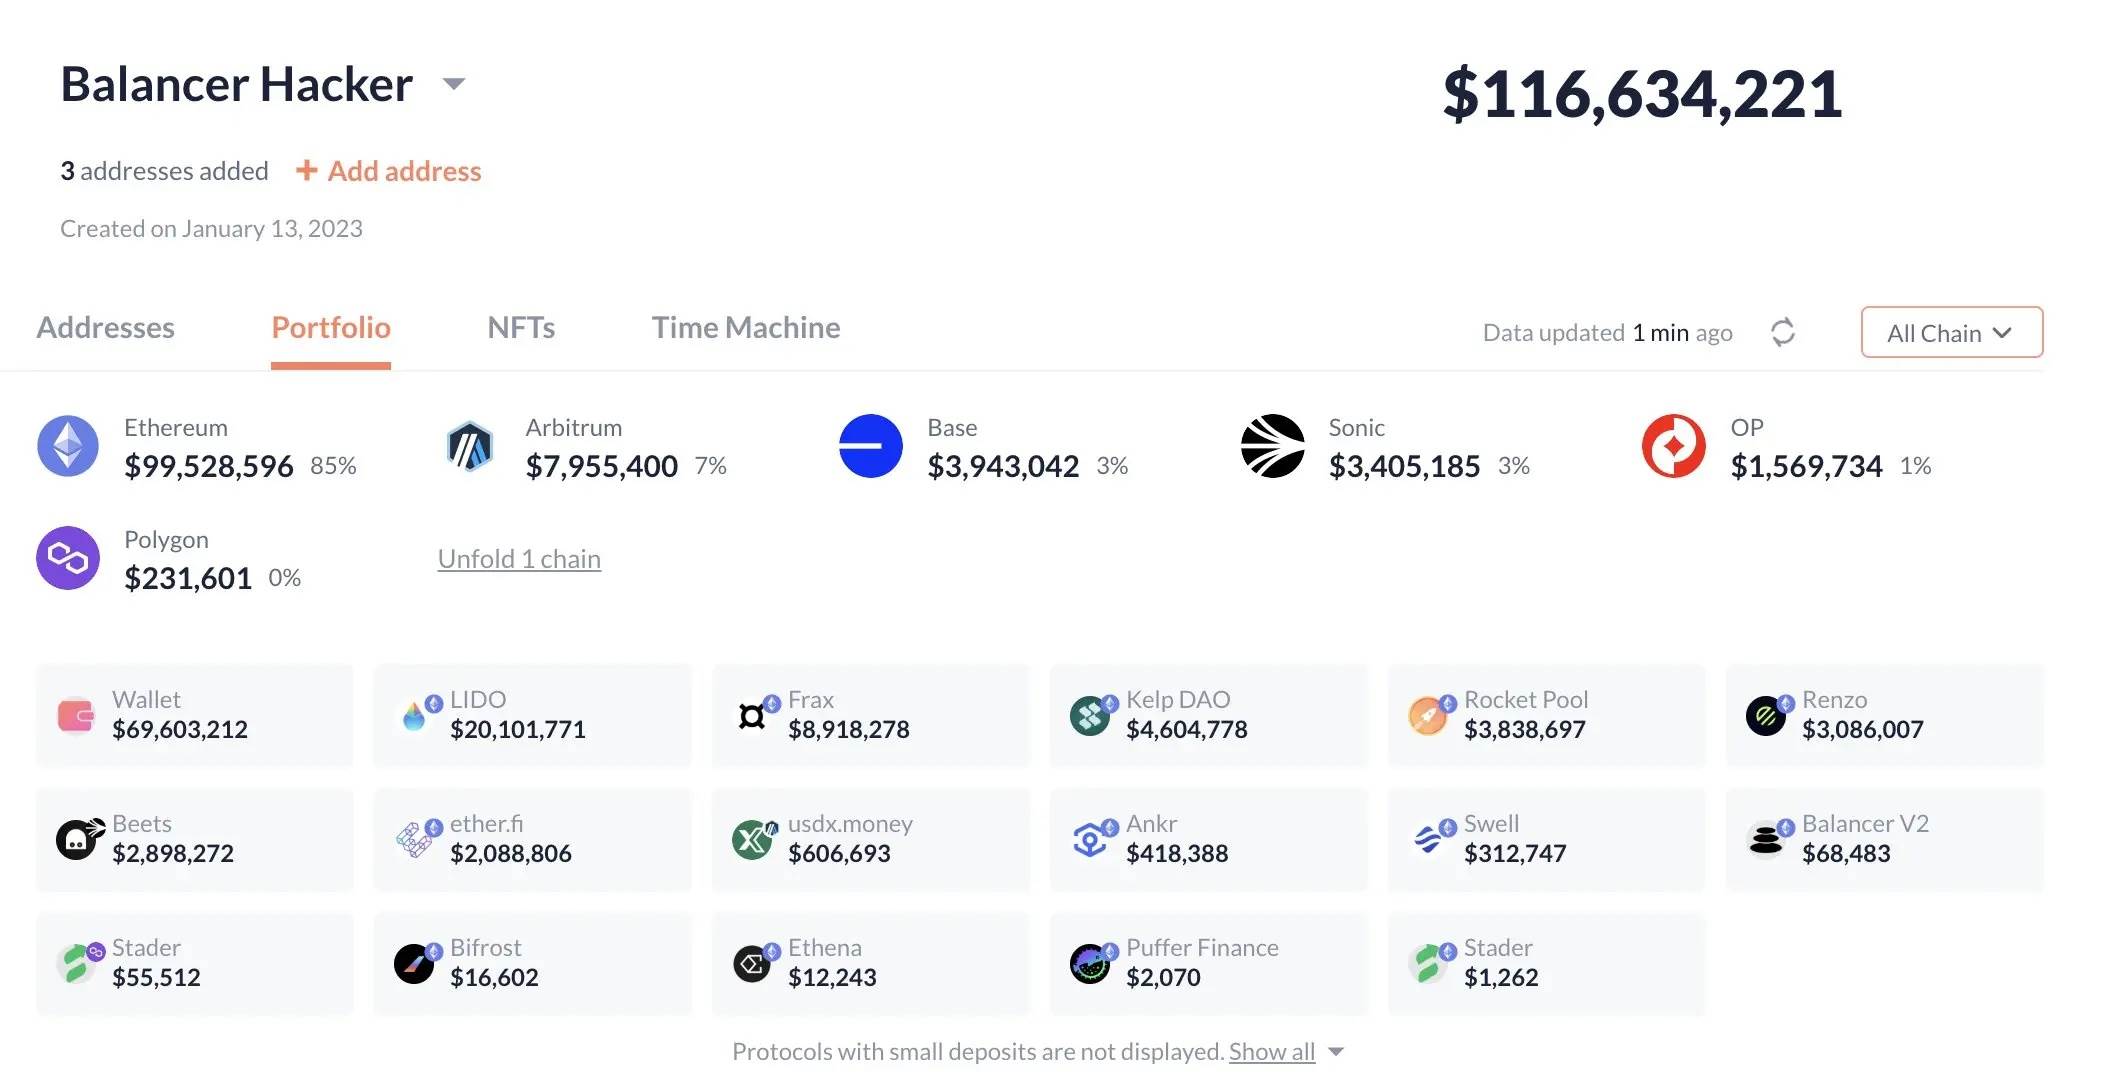
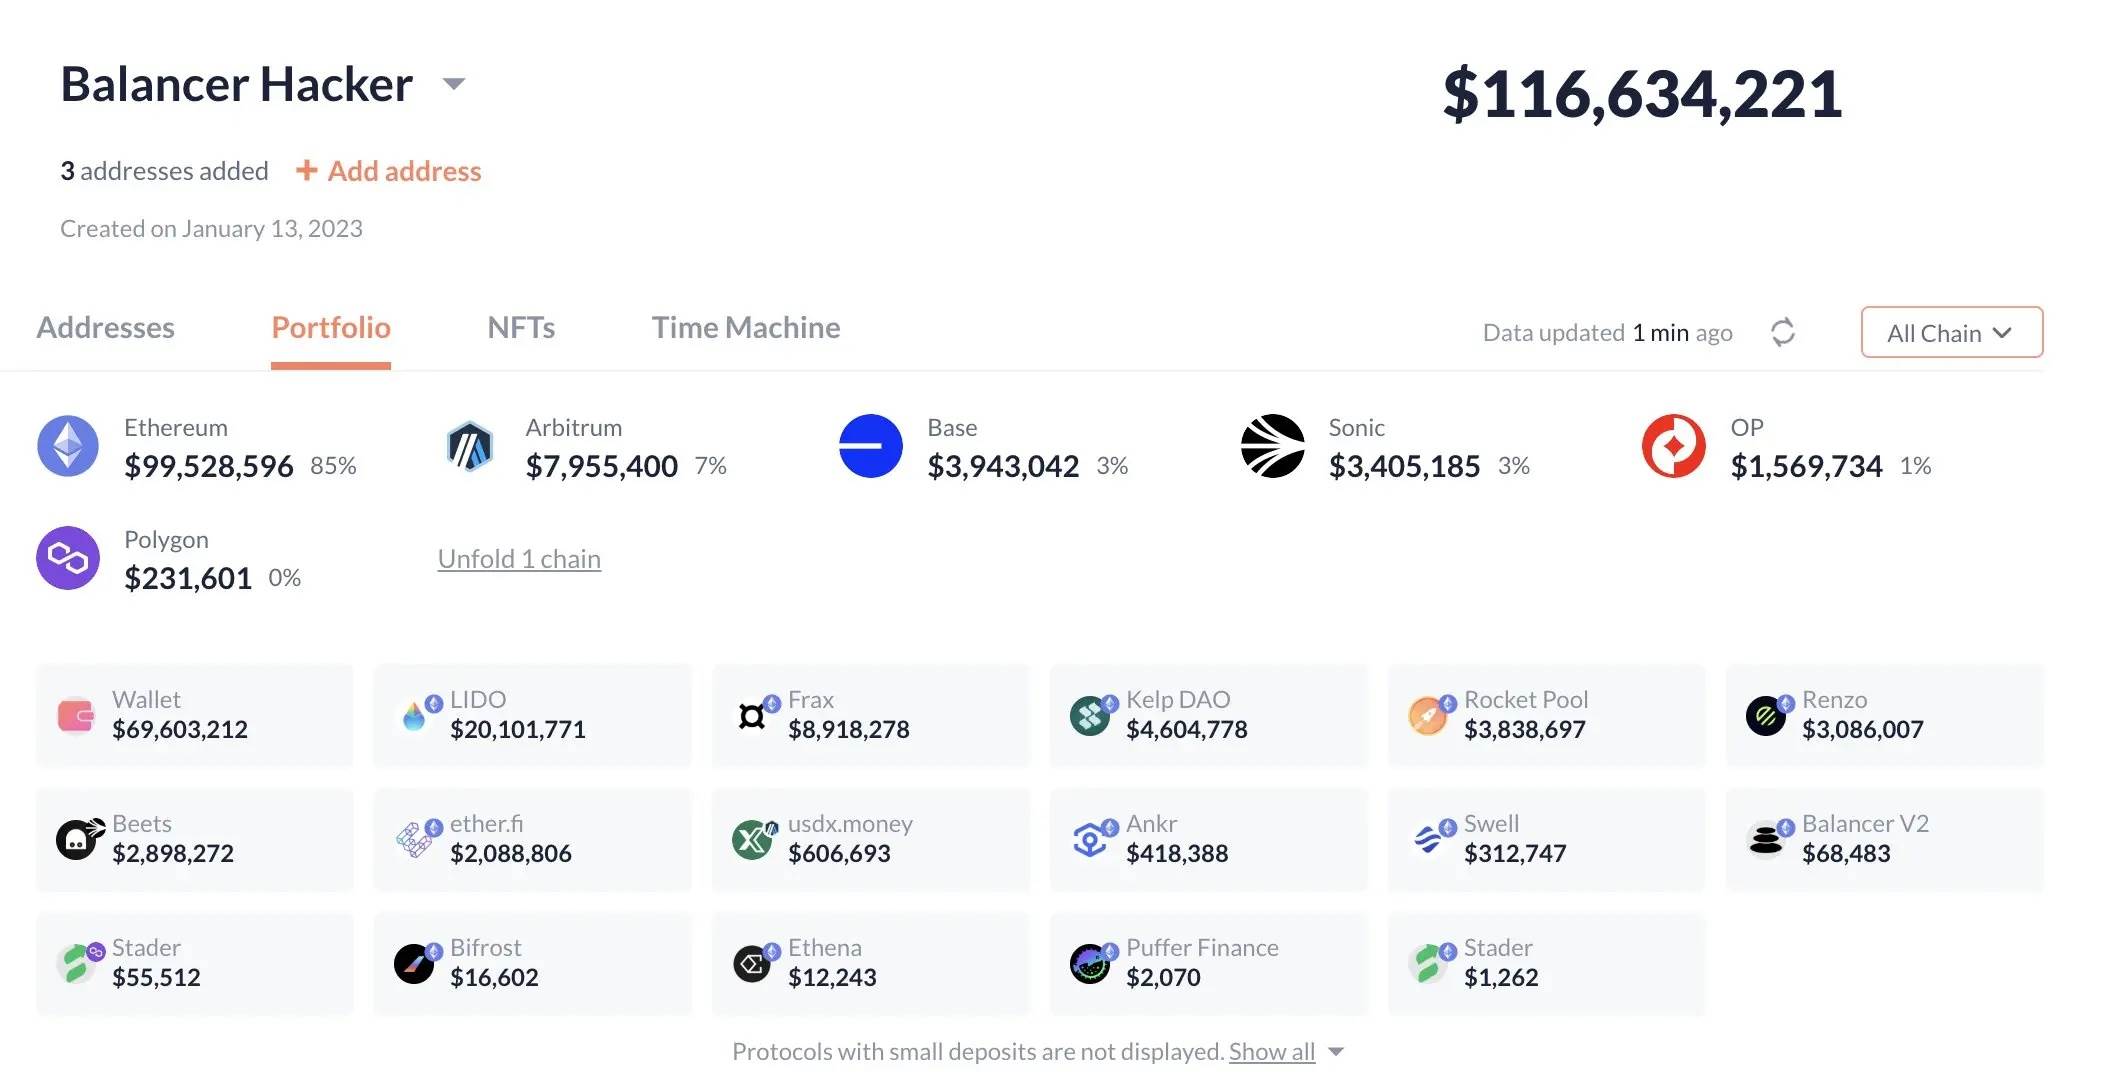
根据链上信息,Balancer攻击者目前盗取资金规模已突破1.16亿美元,主要被盗资产包括WETH、wstETH、osETH、frxETH、rsETH、rETH,分布在ETH、Base、Sonic等多条链上,其中:
● 以太坊链上被盗资产:近1亿美元左右;
● Arbitrum链上被盗资产:近800万美元;
● Base链上被盗资产:近395万美元;
● Sonic链上被盗资产:超340万美元;
● Optimism链上被盗资产:近157万美元;
● Polygon链上被盗资产:23万美元左右。
加密KOL Adi发文表示,初步调查显示,该攻击主要针对Balancer的V2金库和流动性池,利用了智能合约交互中的漏洞。链上调查人员指出,一个恶意部署的合约在流动性池初始化期间操纵了Vault调用。不正确的授权和回调处理使攻击者能够绕过保护措施,这使得互连流动性池之间能够进行未经授权的Swap兑换或余额操纵,从而在几分钟内快速盗取资产。
根据现有信息来看,并不存在私钥泄露,这是一个纯粹的智能合约漏洞。
审计机构kebabsec审计师、citrea开发者 okkothejawa也发文表示,「( moo9000提及的检查错误)可能不是根本原因,因为在所有『manageUserBalance』调用中ops.sender==msg.sender。安全漏洞可能发生在创建提取资产的合约之前的交易当中,因为它导致了Balancer金库中的一些状态变化。」
Balancer官方也对外回应表示:「官方团队已知晓影响Balancer v2池的潜在漏洞。我们的工程和安全团队正在高度优先进行调查。一旦获得更多信息,我们将立即分享经过验证的更新和后续步骤。」
而存在潜在资产受损风险的Berachain也第一时间做出了自己的回应。Berachain基金会发文后,Berachain创始人Smokey The Bera对外表示,「Bera节点组已经主动暂停了公链运行,以防止影响BEX(主要是USDe三池)的Balancer漏洞。
● 让Ethena团队禁用Bera桥接
● 借贷市场禁用/暂停USDe存款
● 暂停HONEY代币铸造及兑换
● 与CEX等沟通,确保黑客地址被列入黑名单
我们的目标是尽快收回资金并确保所有LP的安全。Berachain团队将在准备就绪后立即向相关节点验证者和服务提供商发布二进制文件(由于该池包含非原生资产,因此涉及一些插槽重构等,而不仅仅是修改Bera代币余额)。」
Balancer攻击者链上信息详见:https://intel.arkm.com/explorer/entity/cd756cb8-6a84-4f40-9361-f6c548544430
Balancer被盗,最紧张的人是加密巨鲸
作为老牌DeFi协议,Balancer的用户无疑是此次被盗事件最为直接的受影响者,对于现在的用户来说,可以做的事情包括:
● 从Balancer v2池中撤出资金,避免损失扩大;
● 撤销授权:使用Revoke、DeBank或Etherscan取消Balancer地址的智能合约权限,避免潜在的安全风险;
● 保持关注:密切注意Balancer攻击者的下一步动作以及是否会对其他DeFi协议造成连环影响。
此外,本次被盗事件中有一个沉睡3年的加密巨鲸吸引了市场的注意。
据LookonChain监测,某个休眠了3年的加密巨鲸鲸鱼0x0090在Balancer平台漏洞发生后刚刚苏醒,其急于从Balancer中提取自己的650万美元相关资产。链上信息见:https://intel.arkm.com/explorer/address/0x009023dA14A3C9f448B75f33cEb9291c21373bD8
后续进展:黑客开始代币兑换模式
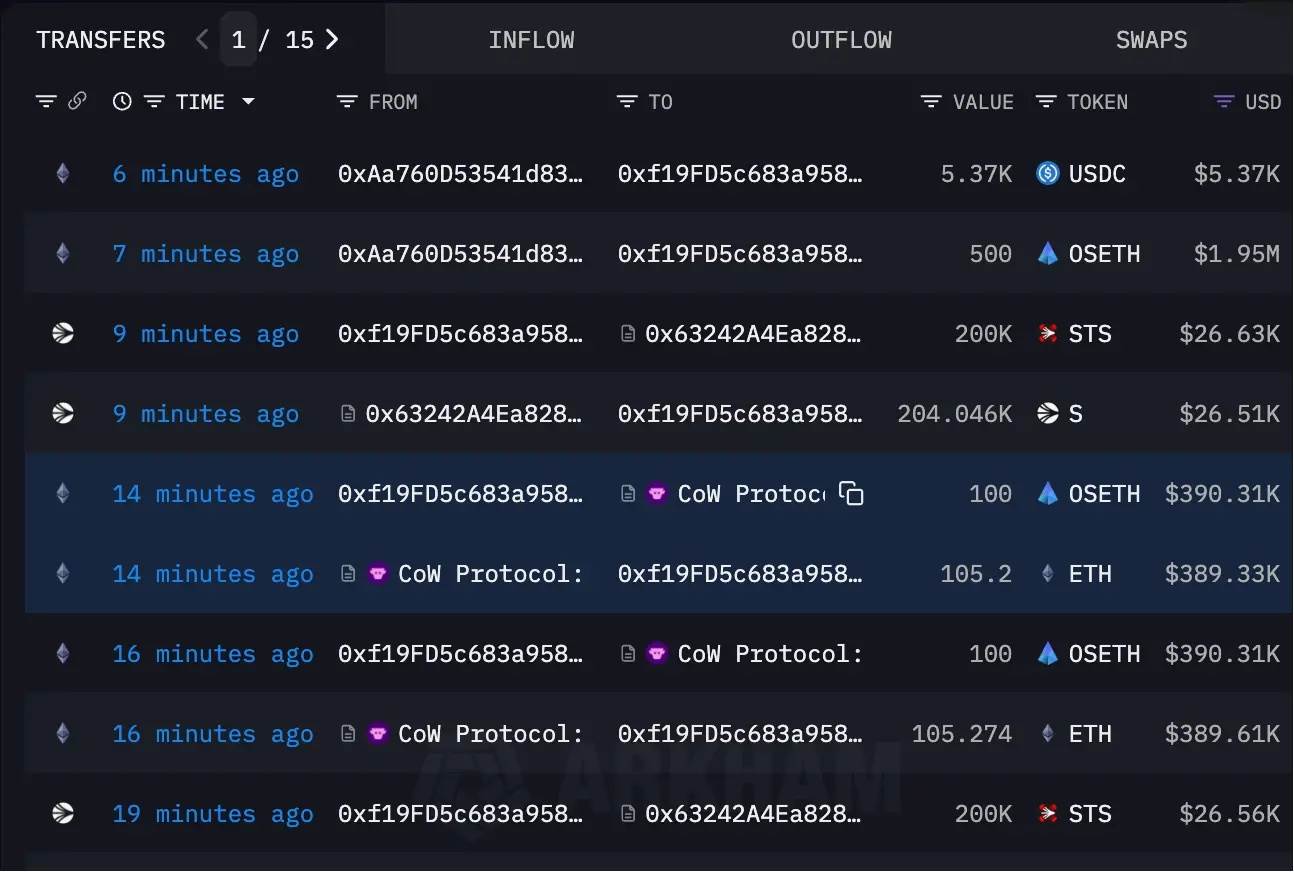
据链上分析师余烬监测,Balancer被盗事件的黑客已经开始尝试把诸多流动性质押代币(LST)兑换为ETH,此前,其曾把10 osETH兑换成10.55 ETH。
链上信息显示,黑客正通过Cow Protocol不断地将多条链上的被盗资产兑换为ETH、USDC等资产。目前来看,这些被盗资产追回的希望比较渺茫。
后续,Balancer能否及时找到协议合约漏洞并尽快追回被盗资产或提供对应的解决方案,将持续跟进。