交易所排行
 交易所排行榜
 24小时成交排行榜
 人气排行榜
 交易所比特币余额
 交易所资产透明度证明
 去中心化交易所
 资金费率
 资金费率热力图
 爆仓数据
 清算最大痛点
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比
 ETF追踪
 索拉纳ETF
 瑞波币ETF
 香港ETF
 比特币持币公司
 加密资产反转
 以太坊储备
 HyperLiquid钱包分析
 Hyperliquid鲸鱼监控
 大额转账
 链上异动
 比特币回报率
 稳定币市值
 期权分析
 新闻
 文章
 财经日历
 专题
 钱包
 合约计算器


 账号安全
 资讯收藏
 自选币种
 我的关注
 BNB
 BTC
 ETH
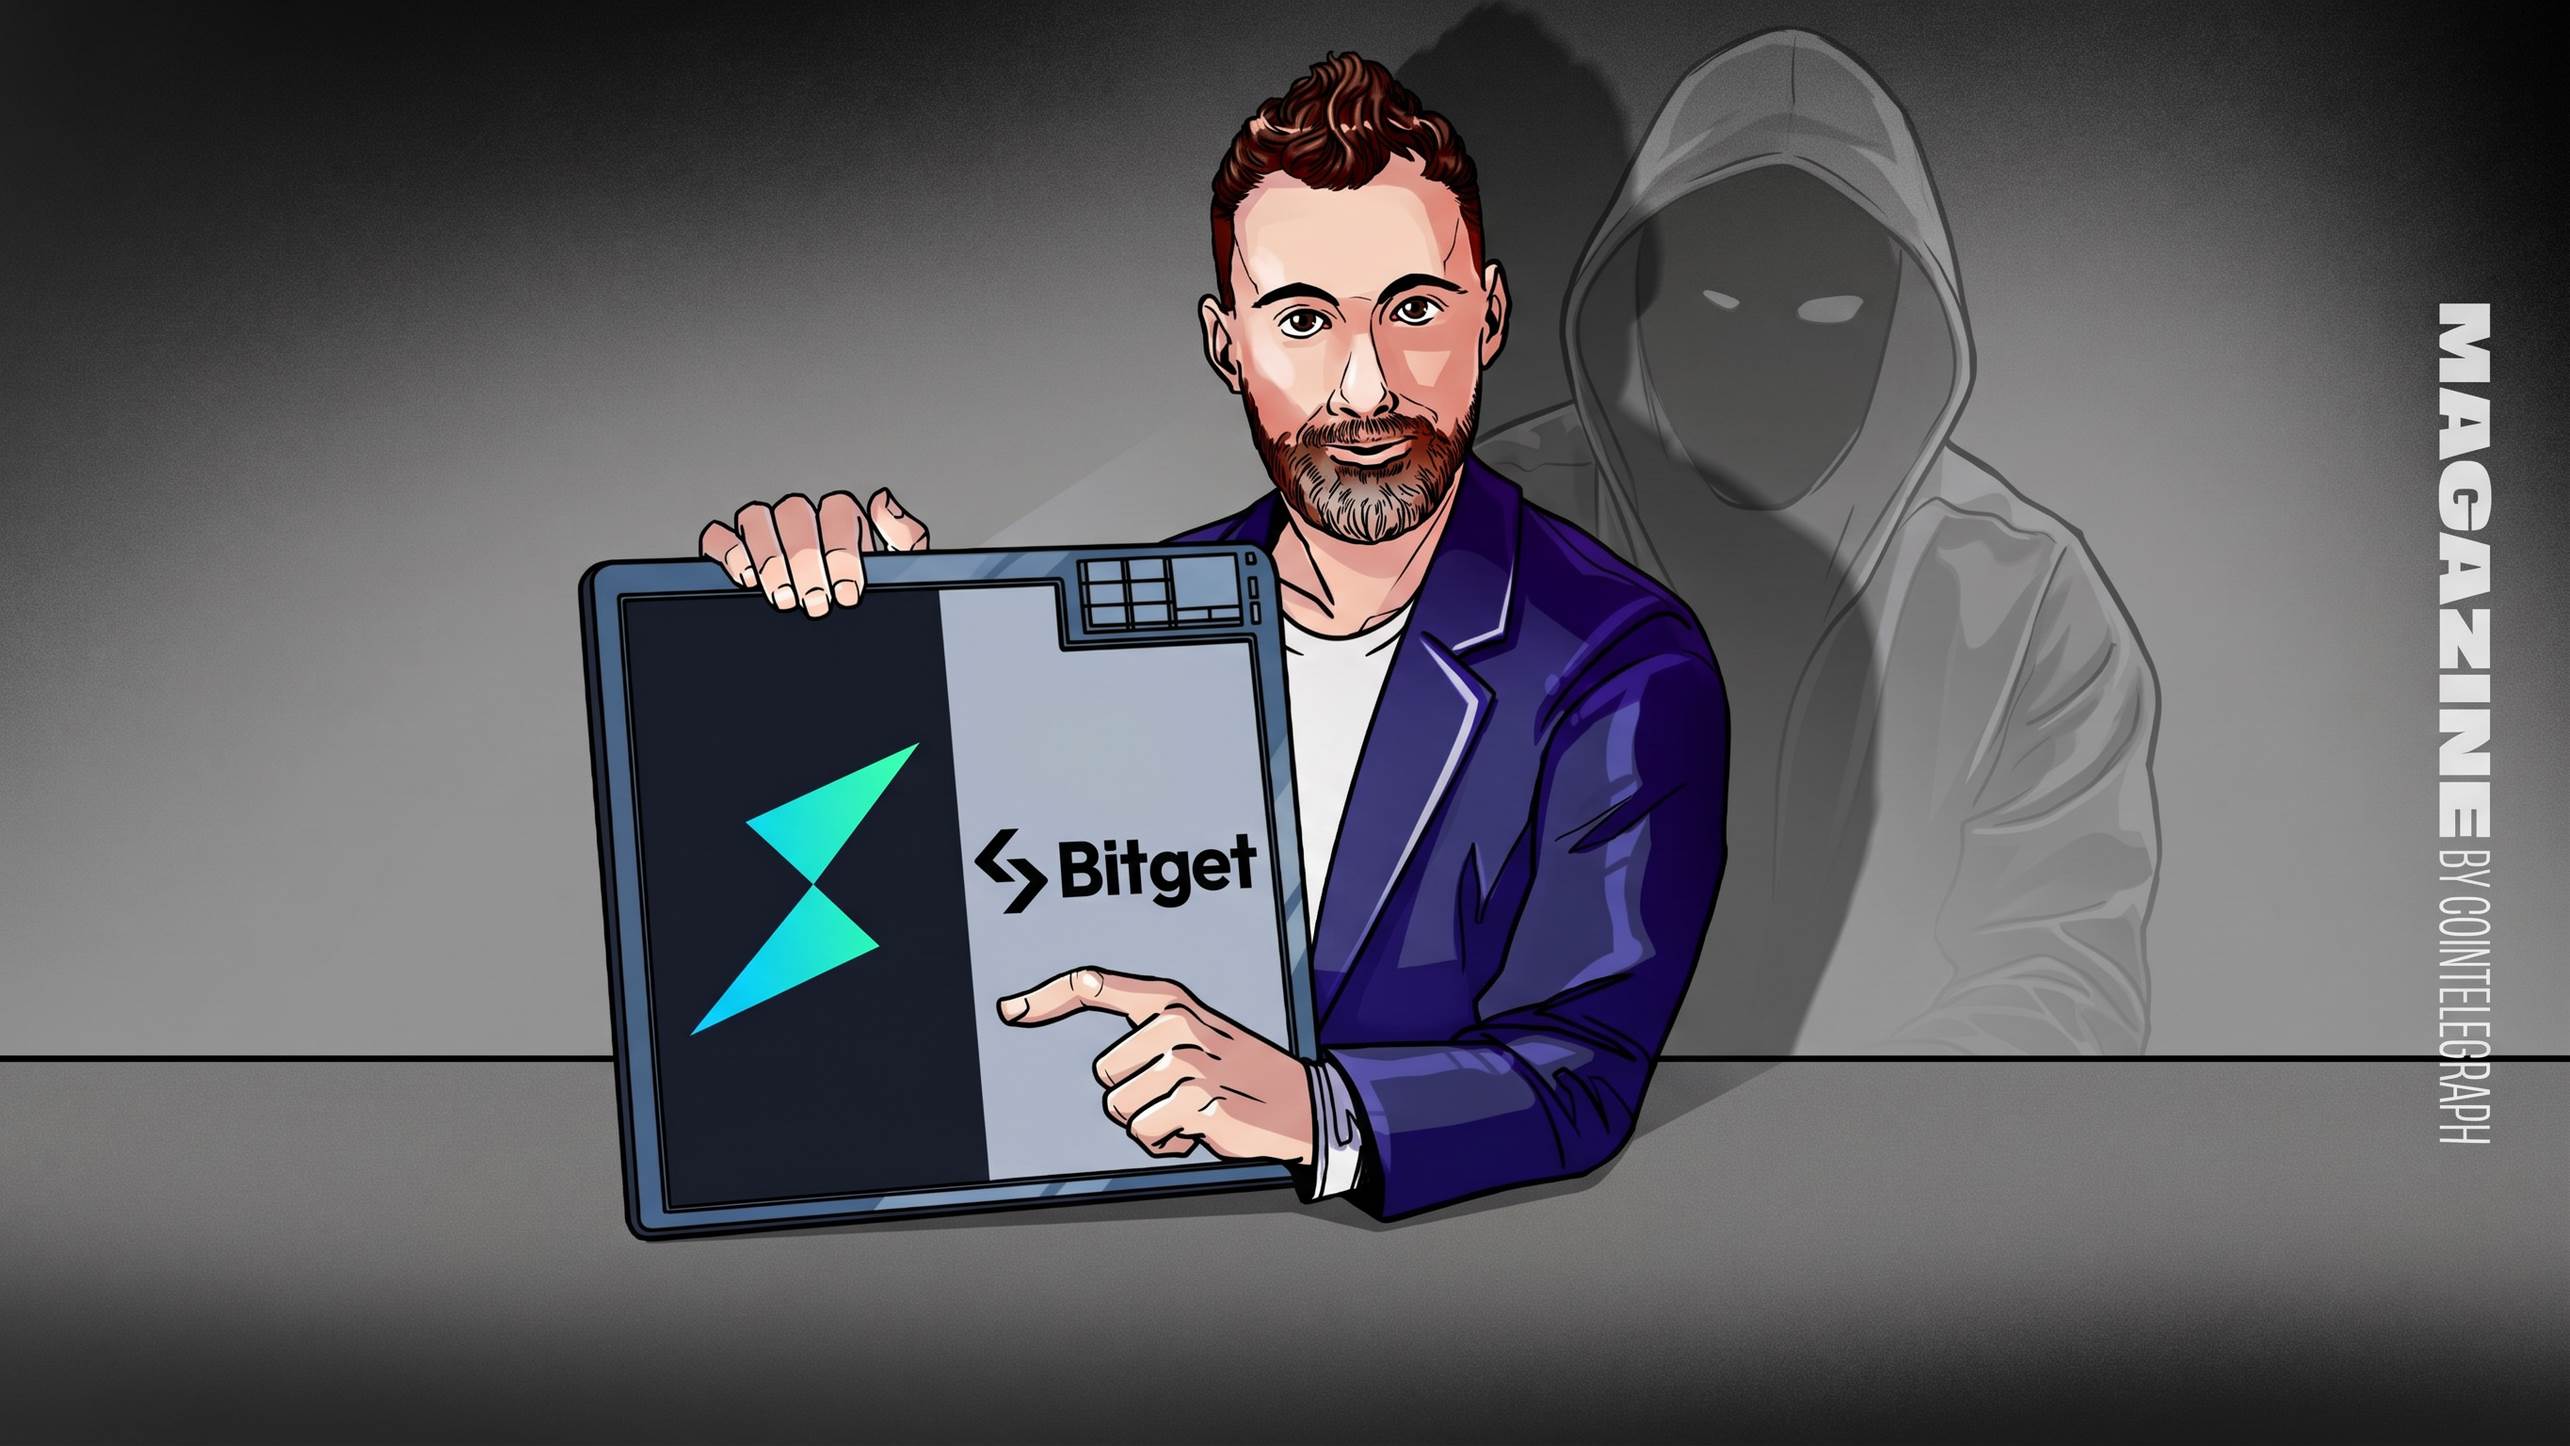
Bitget遭黑客攻击后,THORChain与NEAR Intents的合规困境:去中心化协议的法律边界
上周,疑似朝鲜黑客利用加密货币交易所Bitget漏洞盗取价值3.875亿美元的资金。随后,调查人员迅速标记并追踪了接收地址。Bitget首席执行官Gracy Chen随即引发争议,要求去中心化跨链互换平台THORChain“拒绝为这些地址提供服务”。
THORChain回应称:“THORChain像比特币、以太坊和BNB Chain一样,是去中心化和无需许可的。当处理已知被盗资金时,比特币、以太坊和BNB Chain应承担什么责任?”
这一举动颇具争议,尤其是在今年5月该协议因1070万美元自有资金被劫持而立即暂停之后。情况更为复杂的是,THORChain已退休其管理密钥(admin key),即使有意愿,也没有简便的方法来审查地址。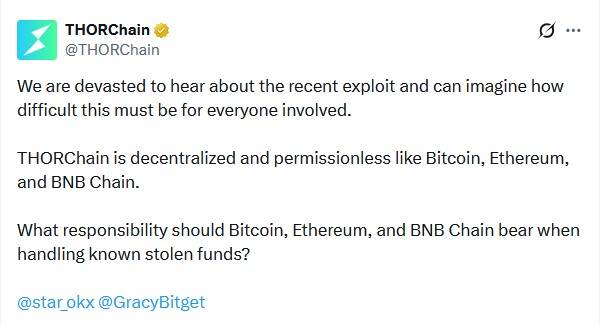
类似的争议此前曾出现过,当时THORChain被用于兑换Bybit 14.6亿美元黑客攻击事件中窃取的约12亿美元资金。巧合的是,THORChain的管理密钥恰好在11天前刚刚退休。
NEAR Intents采取了与THORChain相反的做法。其自动SHIELD程序阻止了与黑客攻击相关的地址在平台上进行5000万美元的兑换,甚至拒绝了Bitget为此提供的5%赏金。如今,NEAR Intents正因不够“无需许可”而受到去中心化极端主义者的抨击。
为了讨论案件中涉及的法律问题,本刊采访了D&A Partners的Yuriy Brisov。以下是经过编辑的对话内容。
Magazine:
Bitget要求THORChain阻止与黑客攻击相关的资金,THORChain回应称其是去中心化和无需许可的。这能作为法律抗辩理由吗?他们有义务阻止这些地址吗?
Brisov:
这取决于去中心化的程度。当他们这样做——即阻止某些地址时——他们表明其节点并非真正去中心化。社区欢迎这种防止恶意活动的能力,但与此同时,他们也将自己暴露于任何其他法律索赔之下。他们唯一的保护伞是“我们是去中心化的”。
在Uniswap案中,他们声称‘我们真正去中心化,无能为力’。(投资者在购买38个撤池骗局和诈骗代币后起诉Uniswap,但法官于3月驳回了此案——编者注。)
这是任何DeFi协议最有力的抗辩理由。如果他们表现出可以阻止、控制或以某种方式干预——即使是出于善意防止欺诈——他们仍然会面临此类索赔。如果你拥有控制权,那么也许你的控制权不应仅限于明显的欺诈案件。你应该暗示[对]尽职调查事项的控制。你应该应用KYC(了解你的客户)和AML(反洗钱)保护措施。
相关阅读:Uniswap击败涉嫌协助加密货币“撤池骗局”的集体诉讼
Magazine:
NEAR Intents阻止了这些地址,Bitget对此表示感谢。这是否意味着NEAR展示了Intents并非去中心化,因此需要在许多其他情况下进行干预?
Brisov:
如果你表现出对资产拥有控制权,那么你潜在地开放了自己,面对所有潜在的索赔,包括拉高出货方案、波动性,或任何投资者遭受损害和伤害的其他潜在索赔。他们现在可以说你拥有控制权。为什么你在一种情况下使用它,而在另一种情况下不使用?为什么不检查平台上的所有代币发行商?为什么不像任何中心化交易所那样提供KYC表格?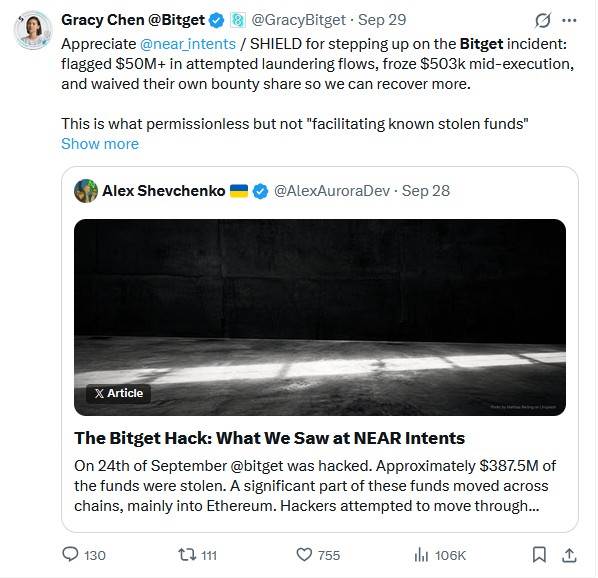
Magazine:
THORChain辩称,5月初的协议暂停最初由自动化系统触发,他们没有能力阻止特定地址。如果属实,这能作为抗辩理由吗?
Brisov:
这可能可以。我们还不知道,因为尚未受到挑战。但任何程度的控制都会使任何DeFi项目在面对任何索赔者时变得脆弱。
Magazine:
另一方面,如果协议希望阻止特定地址,它可以升级软件。如果项目不实施这样的措施,是否会因鲁莽或疏忽而陷入法律麻烦?
Brisov:
这取决于技术层面的实施方式。例如,有一个预言机可以检测任何朝鲜IP并自动阻止它,且没有人坐在那里按按钮说“有个朝鲜黑客,让我们阻止他”。那么这是可以的。
如果有一个团队监督局势并说“好的,我们可以看到这是非法活动,我们阻止这些地址,手动按下按钮”。从法律角度来看,尽管这是一个善举并造福社区,但它仍然使该项目在法律意义上不完全去中心化,并剥夺了你受到的保护,例如MiCA [欧盟加密资产市场法规] 或SEC和CFTC的一般理解,即如果你是完全去中心化的,你不对生态系统参与者的行为承担责任。
Magazine:
NEAR的技术称为SHIELD,它是一个自动过程,识别公共区块链上与已知黑客攻击相关的地址,然后自动阻止它们访问Intents。这是否意味着更有可能被视为去中心化?
Brisov:
绝对如此。他们表明自己是试图将保护措施加入协议的善意行为者。没有合规团队,没有人坐在那里手动控制操作。这是一个聪明的解决方案,这也是我们向所有DeFi公司推荐的。
Magazine:
在2025年2月,THORChain退休了允许他们进行此类单方面更改的管理密钥。缺乏管理密钥且拥有一百个验证者,这是否使他们足够去中心化?
Brisov:
很有可能,但我们不能肯定地说。我会说是的。
Magazine:
THORChain不是混币器。你可以将被盗的Bitget资金在THORChain上兑换,但当资金出来时,它仍然透明地链接到Bitget黑客。这如何符合洗钱的定义?或者是收受赃物?
Brisov:
我不认为他们可以承担洗钱责任,因为即使是Tornado Cash,在一定程度上是为了洗钱而设计的[避免了美国制裁,因为不可变的智能合约在洗钱方面不属于可制裁财产——编者注]。
美国法律将某物视为财产或非财产。洗钱是通过合法渠道非法移动财产。你产生非法活动的收益,它是财产,然后通过某些渠道移动它并试图使其合法化。但智能合约根本不是财产。你不控制它们,也不拥有它们。这就是Tornado Cash在与OFAC制裁的官司中胜诉的原因。他们只是证明他们对智能合约没有任何控制权。
Magazine:
Bybit黑客攻击发生在18个月前。这意味着不会对THORChain采取任何法律行动,还是这些案件需要很长时间?
Brisov:
未来可能会发生, definitely。在Bybit案件之后,他们严重开放了自己,面临潜在的索赔。